Das Wichtigste in Kürze
- Das Verzeichnis nach Artikel 30 DSGVO beschreibt Verarbeitungstätigkeiten mit Zweck, Datenkategorien, Empfängern, Löschfristen und Schutzmaßnahmen.
- Das Asset-Inventar beschreibt Systeme und Geräte. Beide Listen treffen sich an der Frage, auf welchen Systemen eine Verarbeitung läuft.
- Die Ausnahme für weniger als 250 Beschäftigte ist eng. Wer regelmäßig Beschäftigten- oder Kundendaten verarbeitet, braucht dafür ein Verzeichnis.
- Eine Anhebung der Schwelle auf 1.000 Beschäftigte ist auf EU-Ebene vorläufig vereinbart. Im September 2026 gilt sie noch nicht.
- Maßnahmen nach Artikel 32 wie Verschlüsselung und Sicherung lassen sich nur je Gerät belegen. Die Liste dieser Geräte steht im Inventar.
- Nach Artikel 5 Absatz 2 muss der Verantwortliche die Einhaltung nachweisen können, und das Verzeichnis ist dafür ein Baustein unter mehreren.
- Nach dem Verlust eines Geräts läuft die Frist von 72 Stunden ab dem Zeitpunkt, an dem der Verantwortliche mit hinreichender Sicherheit davon weiß.
- Ob gemeldet werden muss, entscheiden vor allem drei Angaben zum Gerät: welche Daten darauf lagen, ob es wirksam verschlüsselt war und wer es genutzt hat.
Was das Verzeichnis enthalten muss
Artikel 30 DSGVO verpflichtet jeden Verantwortlichen und jeden Auftragsverarbeiter zu einem Verzeichnis der Verarbeitungstätigkeiten. Es ist schriftlich oder elektronisch zu führen und der Aufsichtsbehörde auf Anfrage vorzulegen (Absätze 3 und 4). Ein Recht der Öffentlichkeit auf Einsicht gibt es nicht.
Für Verantwortliche nennt Absatz 1 sieben Angaben. Nach den Hinweisen der Datenschutzkonferenz vom Februar 2018 ist die Aufzählung abschließend, und das Verzeichnis muss alle Angaben enthalten.
| Buchstabe | Pflichtangabe | Berührung mit dem Inventar |
|---|---|---|
| a | Name und Kontaktdaten des Verantwortlichen und gegebenenfalls des Vertreters und des Datenschutzbeauftragten | keine |
| b | Zwecke der Verarbeitung | keine |
| c | Kategorien betroffener Personen und Kategorien personenbezogener Daten | welche Daten auf welchen Geräten liegen |
| d | Kategorien von Empfängern einschließlich Empfängern in Drittländern | Dienstleister mit Zugang zu Systemen |
| e | Übermittlungen in Drittländer oder an internationale Organisationen mit Angabe des Empfängerlandes | Standort von Rechenzentren und Cloud-Diensten |
| f | vorgesehene Löschfristen soweit möglich | Löschung der Datenträger bei der Aussonderung |
| g | allgemeine Beschreibung der technischen und organisatorischen Maßnahmen nach Artikel 32 soweit möglich | Maßnahmen je Gerätegruppe wie Verschlüsselung und Sicherung |
Auftragsverarbeiter führen nach Absatz 2 ein kürzeres Verzeichnis mit Kontaktdaten, den Kategorien der Verarbeitungen im Auftrag, Übermittlungen in Drittländer und, wenn möglich, den Maßnahmen nach Artikel 32.
Eine Verarbeitungstätigkeit folgt dem Zweck. Nach Version 3.1 des Standard-Datenschutzmodells der Datenschutzkonferenz ist sie nicht deckungsgleich mit ihren Betriebsmitteln, und die Lohnabrechnung bleibt eine Tätigkeit, auch wenn sie drei Systeme nutzt. Zusätzliche Angaben wie eine Spalte mit den eingesetzten Systemen sind nach den Hinweisen der Datenschutzkonferenz zulässig, und diese Spalte ist die Brücke zum Inventar.
Ein fehlendes oder unvollständiges Verzeichnis kann nach Artikel 83 Absatz 4 Buchstabe a DSGVO mit einer Geldbuße geahndet werden. Der Rahmen reicht bis 10 Millionen Euro oder bis 2 Prozent des weltweiten Jahresumsatzes des Vorjahres, je nachdem, welcher Betrag höher ist.
Die Ausnahme für kleinere Unternehmen und ihre Grenzen
Nach Absatz 5 gelten die Pflichten nicht für Unternehmen und Einrichtungen mit weniger als 250 Mitarbeitern. Die Ausnahme greift aber nicht, wenn eine Verarbeitung ein Risiko für die Betroffenen birgt, nicht nur gelegentlich erfolgt oder besondere Datenkategorien nach Artikel 9 Absatz 1 oder Daten über Straftaten nach Artikel 10 betrifft.
- Nach dem Kurzpapier Nr. 1 der Datenschutzkonferenz genügt eine dieser drei Rückausnahmen.
- Nicht nur gelegentlich ist nach demselben Kurzpapier etwa die regelmäßige Verarbeitung von Kunden- oder Beschäftigtendaten, und dazu gehört jede Lohnabrechnung.
- Für die erste Rückausnahme genügt jedes Risiko. Ein hohes Risiko wie bei der Datenschutz-Folgenabschätzung nach Artikel 35 ist nicht nötig.
- Die Artikel-29-Datenschutzgruppe hat 2018 klargestellt, dass kleinere Organisationen nur die Tätigkeiten aufnehmen müssen, für die eine Rückausnahme greift. Der Europäische Datenschutzausschuss hat das bestätigt.
- Die Lohnabrechnung enthält zudem Angaben der besonderen Kategorien, etwa die Religionszugehörigkeit für den Kirchensteuerabzug.
Im Ergebnis braucht fast jedes Unternehmen mit Beschäftigten ein Verzeichnis. Es umfasst mindestens Personalverwaltung und Lohnabrechnung.
Die geplante Änderung durch das Omnibus-Paket
Die Europäische Kommission hat im Mai 2025 vorgeschlagen, die Ausnahme auszuweiten. Rat und Parlament haben sich am 3. Juni 2026 vorläufig geeinigt, und der Ausschuss der Ständigen Vertreter hat den Kompromisstext am 26. Juni 2026 bestätigt. Danach gilt die Pflicht für Unternehmen und Organisationen mit weniger als 1.000 Beschäftigten nur für einzelne Tätigkeiten mit voraussichtlich hohem Risiko im Sinne von Artikel 35. Sie gilt außerdem immer dann, wenn eine Kerntätigkeit die Benennung eines Datenschutzbeauftragten nach Artikel 37 Absatz 1 Buchstabe b oder c erfordert. Öffentliche Stellen sollen die Ausnahme nicht nutzen können.
Wirksam wird die Änderung am zwanzigsten Tag nach der Veröffentlichung im Amtsblatt. Die Plenarabstimmung des Parlaments ist nach seiner Legislativen Beobachtungsstelle für den 23. November 2026 vorgesehen. Bis zum Inkrafttreten gilt Absatz 5 in der bisherigen Fassung.
Die Änderung betrifft nur das Verzeichnis. Die Pflichten aus Artikel 32 zu den Maßnahmen und aus Artikel 33 zur Meldung und Dokumentation von Datenpannen bleiben bestehen. Wer kein Verzeichnis mehr führen muss, muss nach einem Geräteverlust trotzdem wissen, welche Daten auf dem Gerät lagen.
Maßnahmen und Rechenschaft je Gerät
Artikel 32 verlangt technische und organisatorische Maßnahmen, die dem Risiko angemessen sind. Zu berücksichtigen sind unter anderem der Stand der Technik, die Kosten, Art und Zweck der Verarbeitung und das Risiko. Absatz 1 nennt Pseudonymisierung und Verschlüsselung, die dauerhafte Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme, die rasche Wiederherstellung nach einem Zwischenfall und die regelmäßige Überprüfung der Wirksamkeit.
Artikel 5 Absatz 2 verlangt, dass der Verantwortliche die Einhaltung nachweisen kann, und das Kurzpapier Nr. 1 nennt das Verzeichnis nur einen Baustein davon. Der Satz „mobile Geräte sind verschlüsselt“ bleibt deshalb eine Behauptung, bis für jedes mobile Gerät im Inventar ein Nachweis vorliegt.
| Maßnahme | Satz im Verzeichnis | Beleg je Gerät oder System | Quelle |
|---|---|---|---|
| Verschlüsselung (Buchstabe a) | Mobile Geräte sind verschlüsselt. | Status je Notebook und Smartphone | Geräteverwaltung |
| Vertraulichkeit (Buchstabe b) | Zugriff haben nur Berechtigte. | Konten und Rollen je System | Identitätsverwaltung |
| Wiederherstellung (Buchstabe c) | Server werden täglich gesichert. | Sicherungsprotokoll und Rücksicherungstest | Sicherungssoftware |
| Überprüfung (Buchstabe d) | Die Maßnahmen werden jährlich geprüft. | Prüfbericht mit Datum | Dokumentation der Prüfung |
| Löschung vor Weitergabe | Datenträger werden vor der Weitergabe gelöscht. | Löschnachweis je Seriennummer | Aussonderungsvorgang |
Die letzte Zeile gehört zur Aussonderung mit zwei Nachweisen. Dieselbe Logik aus Zähler und Nenner prüft auch ein Versicherer. Sie steht unter Cyberversicherung: welche Nachweise der Versicherer verlangt.
Das Inventar ist selbst eine Verarbeitung. Ordnet es Geräte Personen zu, gehört es mit Zweck, Kategorien und Löschregel ins Verzeichnis. Dasselbe gilt für die Protokolle bei der Ausgabe und Rückgabe von Hardware und für einen Sitzplan mit Namen.
Vom Verzeichnis zu Systemen und Geräten
Zwei etablierte Methoden beschreiben die Verbindung. Der BSI-Standard 200-2 erfasst in der Strukturanalyse Geschäftsprozesse, Anwendungen, IT-Systeme und Räume und ordnet jede Anwendung den Systemen zu, auf denen sie läuft oder über die ihre Daten fließen. Je IT-System nennt er Bezeichnung, Plattform, Aufstellungsort mit Gebäude und Raum, Status und Benutzer. Eine Nachfolgemethodik unter dem Namen Grundschutz++ hat das BSI für Ende Oktober 2026 angekündigt.
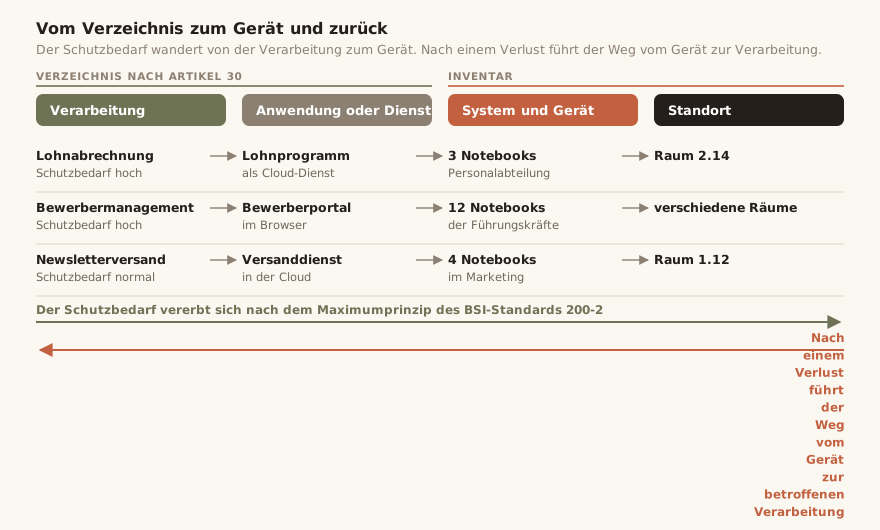
Der Schutzbedarf vererbt sich dabei von den Geschäftsprozessen auf Anwendungen, Systeme und Räume. Der schwerste mögliche Schaden bestimmt den Schutzbedarf eines Objekts, und das BSI nennt das Maximumprinzip. Viele Anwendungen auf einem System können ihn durch Kumulation erhöhen, und eine Verteilung auf mehrere Systeme kann ihn senken.
Das Standard-Datenschutzmodell unterscheidet Fachverfahren, Fachapplikation und IT-Infrastruktur und zerlegt jede Verarbeitung in Daten, Systeme und Dienste sowie Prozesse. Die Risikostufe des Fachverfahrens ist nach dem Modell für alle Systeme der Verarbeitung maßgeblich. Für die Praxis ergeben sich daraus vier Schritte.
- Für jede Verarbeitungstätigkeit werden die Anwendungen und Dienste genannt, mit denen sie läuft.
- Für jede Anwendung werden die Systeme genannt, auf denen sie läuft oder über die ihre Daten fließen. Dazu gehören Endgeräte mit lokalen Kopien.
- Im Inventar hat jedes System eine Kennung, einen Standort und eine verantwortliche Person. Gleich ausgestattete Endgeräte dürfen als Gruppe mit Anzahl geführt werden.
- Der höchste Schutzbedarf der Verarbeitungen auf einem System bestimmt dessen Maßnahmen.
| Verarbeitungstätigkeit | Anwendung oder Dienst | Systeme und Geräte | Standort | Schutzbedarf |
|---|---|---|---|---|
| Lohnabrechnung | Lohnprogramm als Cloud-Dienst | 3 Notebooks der Personalabteilung | Raum 2.14 | hoch |
| Bewerbermanagement | Bewerberportal | 12 Notebooks der Führungskräfte | verschiedene Räume | hoch |
| Kundenservice | Ticketsystem | 18 Notebooks im Service | Räume 1.05 bis 1.08 | normal |
| Newsletterversand | Versanddienst in der Cloud | 4 Notebooks im Marketing | Raum 1.12 | normal |
Der Standort beantwortet nach einem Diebstahl aus einem Raum, welche Verarbeitungen betroffen sind, und bei einem Umzug, welche Geräte mit welchem Schutzbedarf bewegt werden. Dafür braucht er eine Referenz auf einen echten Raum. Wie das aussieht, zeigt ein Inventar, das den Ort jedes Geräts als Referenz auf Raum und Arbeitsplatz führt.
Wer ein Inventar der Werte nach ISO 27001 führt, hat die rechte Hälfte der Tabelle bereits. Wie NIS2 das Asset-Management einordnet, steht unter NIS2 und das Asset-Management.
Verlust eines Geräts: die 72 Stunden
Nach Artikel 33 Absatz 1 ist eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden der Aufsichtsbehörde zu melden, nachdem sie bekannt wurde. Die Meldung entfällt, wenn voraussichtlich kein Risiko für die Betroffenen entsteht, und eine verspätete Meldung braucht eine Begründung.
Bekannt ist eine Verletzung nach den Leitlinien 9/2022 des Europäischen Datenschutzausschusses, sobald der Verantwortliche mit hinreichender Sicherheit weiß, dass personenbezogene Daten beeinträchtigt sind. Beim Verlust eines USB-Sticks mit unverschlüsselten Daten ist das der Moment, in dem der Verlust bemerkt wird.
Die Meldung nennt mindestens die Art der Verletzung mit Kategorien und ungefährer Zahl der Betroffenen und Datensätze, die Kontaktdaten des Datenschutzbeauftragten oder einer anderen Anlaufstelle, die wahrscheinlichen Folgen und die Maßnahmen (Absatz 3). Sie darf schrittweise ergänzt werden (Absatz 4). Nach Absatz 5 ist jede Verletzung zu dokumentieren, und das gilt auch dann, wenn keine Meldung nötig war.
Die Betroffenen sind nach Artikel 34 zu benachrichtigen, wenn voraussichtlich ein hohes Risiko besteht. Das entfällt unter anderem, wenn die Daten durch Verschlüsselung für Unbefugte unzugänglich sind.
| Angabe zum Gerät | Frage für die Bewertung | Woher sie kommt |
|---|---|---|
| Kennung und Modell | Um welches Gerät geht es? | Inventar |
| Person und Abteilung | Welche Verarbeitungen sind berührt? | Inventar und Verzeichnis |
| Verschlüsselung und letzter Kontakt | Sind die Daten für Finder unzugänglich? | Geräteverwaltung |
| Zustand beim Verlust | War das Gerät ausgeschaltet oder gesperrt? | Auskunft der Person |
| lokale und synchronisierte Daten | Welche Kategorien und wie viele Personen? | Auskunft der Person und Verzeichnis |
| Sicherung | Bleiben die Daten verfügbar? | Sicherungssoftware |
| Sperre per Fernzugriff | Lässt sich das Risiko nachträglich senken? | Geräteverwaltung |
Die Leitlinien 01/2021 des Ausschusses spielen zwei Fälle durch. Im Fall 10 werden ausgeschaltete, verschlüsselte und mit starkem Passwort geschützte Tablets gestohlen, die Daten sind gesichert, und der Verantwortliche löscht die Geräte aus der Ferne. Eine Meldung ist nicht nötig, und dokumentiert werden muss der Fall trotzdem. Im Fall 11 wird ein Notebook ohne Passwort und Verschlüsselung mit Daten von mehr als 100.000 Kundinnen und Kunden gestohlen. Hier sind Aufsicht und Betroffene zu benachrichtigen.
Die Leitlinien nennen auch die Schwierigkeit jedes Geräteverlusts. Die Risikobewertung ist schwer, weil das Gerät nicht mehr verfügbar ist. Was darauf lag und wie es geschützt war, muss deshalb vorher im Inventar und in der Geräteverwaltung stehen.
Die geplante Änderung der Meldepflicht
Die Europäische Kommission hat im November 2025 mit dem Digital Omnibus vorgeschlagen, nur noch Verletzungen mit voraussichtlich hohem Risiko an die Aufsicht zu melden, die Frist auf 96 Stunden zu verlängern und eine zentrale Meldestelle einzurichten. Der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte haben Schwelle und Frist in ihrer gemeinsamen Stellungnahme 2/2026 befürwortet. Im September 2026 wird der Vorschlag noch beraten, und bis zu einer Änderung gelten die 72 Stunden.
Notebook in der Bahn verloren: der Entscheidungsweg
Personen, Zeiten und Daten im Beispiel sind angenommen. Eine Referentin der Personalabteilung bemerkt am Mittwoch um 17:40 Uhr beim Umsteigen, dass ihr Notebook im Zug liegt, und meldet den Verlust um 17:55 Uhr der IT-Hotline. Wer vorsichtig rechnet, lässt die Frist mit dem Bemerken beginnen. Dann endet sie am Samstag um 17:40 Uhr.
| Zeitpunkt | Schritt | Quelle der Angabe |
|---|---|---|
| Mi 17:40 | Verlust bemerkt | Mitarbeiterin |
| Mi 17:55 | Meldung an die IT-Hotline | interne Meldepflicht |
| Mi 18:05 | Gerät über Person und Inventarnummer identifiziert | Inventar |
| Mi 18:15 | Sperre per Fernzugriff ausgelöst und Passwort und Sitzungen zurückgesetzt | Geräteverwaltung und Identitätsverwaltung |
| Do 09:30 | Datenlage mit der Mitarbeiterin geklärt | Mitarbeiterin und Verzeichnis |
| Do 11:00 | Risiko bewertet und Entscheidung dokumentiert | Datenschutzbeauftragte und Geschäftsleitung |
| Sa 17:40 | Ende der 72 Stunden | Artikel 33 Absatz 1 |
Um 18:05 Uhr steht fest, um welches Gerät es geht. Das Notebook gehört zur Personalabteilung und wurde bei der Inventur im März zuletzt bestätigt. Die Geräteverwaltung liefert den letzten Kontakt um 16:52 Uhr und den Status der Verschlüsselung. Am Donnerstag bestätigt die Mitarbeiterin synchronisierte Ordner mit Bewerbungsunterlagen und einer Gehaltsliste, und der Datenschutz ordnet beides über das Verzeichnis dem Bewerbermanagement und der Lohnabrechnung zu.
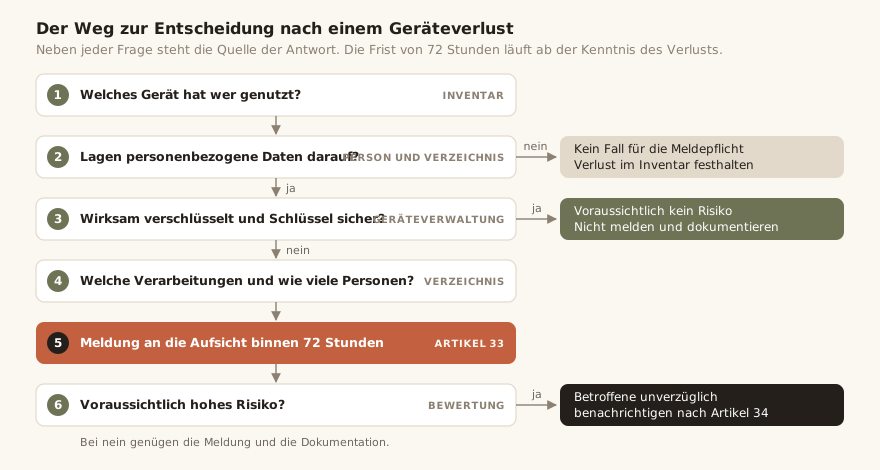
Ab hier trennt sich der Weg in zwei Varianten.
- In Variante A war die Verschlüsselung aktiv, das Gerät war ausgeschaltet, und der Schlüssel lag nicht beim Gerät. Die Daten sind gesichert, und das Gerät ist gesperrt. Es entsteht voraussichtlich kein Risiko, und der Fall wird nach Artikel 33 Absatz 5 dokumentiert statt gemeldet.
- In Variante B zeigt die Geräteverwaltung, dass das Notebook als Ersatzgerät ohne Einrichtung ausgegeben wurde und unverschlüsselt läuft. Die Verletzung ist bis Samstag um 17:40 Uhr zu melden. Die Gehaltsdaten sprechen für ein hohes Risiko, und dann sind auch die Betroffenen zu benachrichtigen.
In beiden Varianten bekommt das Gerät im Inventar den Status „verloren“, und der Vorgang behält Zeitpunkte, Entscheidung und Begründung.
Was in der Praxis schiefgeht
- Das Verzeichnis nennt Verarbeitungen, und die Spalte mit den Systemen fehlt. Nach einem Geräteverlust weiß dann niemand schnell, welche Verarbeitungen betroffen sind.
- Das Inventar kennt Geräte, und die Zuordnung zu Personen fehlt. Dann bleibt offen, wen die IT fragen muss, welche Daten auf dem Gerät lagen.
- Das Verzeichnis nennt Verschlüsselung als Maßnahme, und auf einzelnen Geräten ist sie aus. Ein häufiges Muster sind Ersatzgeräte, die in Eile ohne Einrichtung ausgegeben werden.
- Die interne Meldepflicht ist unbekannt, und der Verlust kommt erst nach dem Wochenende an. Das verkürzt die Zeit für Bewertung und Meldung, und eine Verzögerung über 72 Stunden hinaus braucht eine Begründung.
- Verluste ohne Meldepflicht werden nicht dokumentiert, obwohl Artikel 33 Absatz 5 genau das verlangt.
- Ausgeschiedene Beschäftigte behalten Geräte oder Zugänge. Die Rücknahme beim Offboarding von Hardware und Zugängen schließt beide Lücken.
- Geräte im mobilen Arbeiten stehen in keinem Raum und fehlen in raumweisen Listen. Wie sie erfasst bleiben, beschreibt der Leitfaden zu Hardware im mobilen Arbeiten.
Häufige Fragen
Muss ein Unternehmen mit 40 Beschäftigten ein Verzeichnis führen?
Das ist in aller Regel der Fall. Personalverwaltung und Lohnabrechnung erfolgen regelmäßig, und für sie greift die Ausnahme nach Artikel 30 Absatz 5 nicht. Die geplante Anhebung auf 1.000 Beschäftigte gilt im September 2026 noch nicht.
Gehört das IT-Inventar selbst ins Verzeichnis?
Das Inventar gehört ins Verzeichnis, sobald es Geräte Personen zuordnet. Dann enthält es Beschäftigtendaten und braucht Zweck, Datenkategorien, Empfänger und eine Löschregel.
Ist jeder Verlust eines Diensthandys meldepflichtig?
Meldepflichtig ist ein Verlust nur bei voraussichtlichem Risiko für die Betroffenen. Bei einem wirksam verschlüsselten und gesperrten Gerät mit gesicherten Daten sehen die Beispiele des Europäischen Datenschutzausschusses kein solches Risiko. Dokumentiert wird der Verlust in jedem Fall.
Wer entscheidet über die Meldung?
Die Meldung ist Sache des Verantwortlichen, also des Unternehmens, und der Datenschutzbeauftragte berät. Weil die Frist über ein Wochenende laufen kann, gehört vorher festgelegt, wer entscheidet und wer vertritt.
Reicht eine Tabelle als Verzeichnis?
Die Form ist frei, solange das Verzeichnis schriftlich oder elektronisch vorliegt und alle Pflichtangaben enthält. Die Datenschutzkonferenz stellt Muster bereit. Wichtig ist, dass Verzeichnis und Inventar dieselben Namen für Anwendungen und Systeme verwenden.
Quellen und Regelwerke
- Verordnung (EU) 2016/679 (DSGVO), Artikel 5, 30, 32, 33, 34 und 83
- Datenschutzkonferenz, Kurzpapier Nr. 1: Verzeichnis von Verarbeitungstätigkeiten, Stand 17.12.2018
- Datenschutzkonferenz, Hinweise zum Verzeichnis von Verarbeitungstätigkeiten, Februar 2018
- Artikel-29-Datenschutzgruppe, Positionspapier zu Artikel 30 Absatz 5 DSGVO vom 19.04.2018, vom Europäischen Datenschutzausschuss (EDSA) bestätigt
- EDSA, Leitlinien 9/2022 zur Meldung von Datenschutzverletzungen, Version 2.0 vom 28.03.2023
- EDSA, Leitlinien 01/2021 mit Beispielen zur Meldung von Datenschutzverletzungen, Version 2.0 vom 14.12.2021
- BSI-Standard 200-2, IT-Grundschutz-Methodik, Version 1.0 vom Oktober 2017
- Datenschutzkonferenz, Das Standard-Datenschutzmodell, Version 3.1 vom 14.05.2024
- Rat der EU, Dokument 10978/26 vom 26.06.2026 mit dem Kompromisstext zum Omnibus IV
- Europäisches Parlament, Legislative Beobachtungsstelle, Verfahren 2025/0130(COD)
- EDSA und Europäischer Datenschutzbeauftragter, Gemeinsame Stellungnahme 2/2026 zum Digital Omnibus vom 11.02.2026
Dieser Text gibt den Stand vom September 2026 wieder und ersetzt keine Rechtsberatung. Maßgeblich sind der jeweilige Gesetzes- und Regeltext sowie die Umstände des Einzelfalls.