Das Wichtigste in Kürze
- Versicherer fragen vor Vertragsschluss nach dem Stand der IT-Sicherheit. Die Antworten sind Anzeigen nach § 19 VVG, und eine falsche Antwort kann den Schutz kosten.
- Die GDV-Musterbedingungen nennen fünf technische Obliegenheiten: individuelle Zugänge, Zusatzschutz für Server und Mobilgeräte, Schutz gegen Schadsoftware, Patch-Management und eine wöchentliche, getrennt geschützte Sicherung.
- Ein Inventar belegt, welche Geräte es gibt, wo sie stehen und wem sie zugeordnet sind. Ob sie verschlüsselt und aktuell sind, belegen Geräteverwaltung und Patchmanagement.
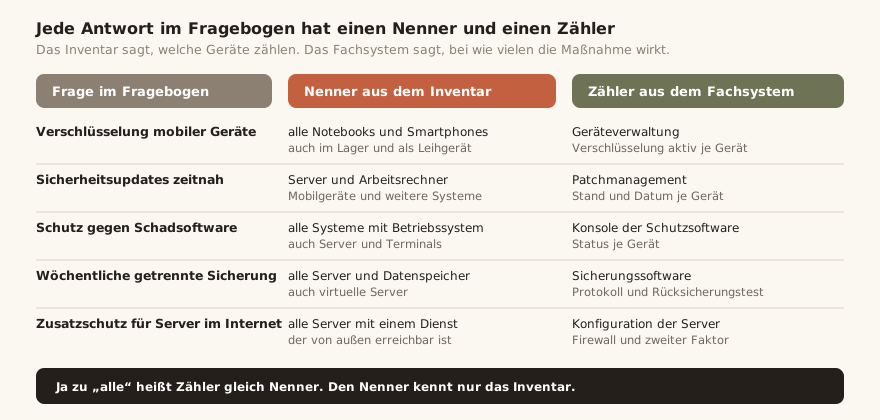
- Eine Frage mit dem Wort „alle“ betrifft den ganzen Bestand. Ein Ja stimmt nur, wenn die Zahl der geschützten Geräte der Zahl im Inventar entspricht.
- Bei grob fahrlässig verletzten Obliegenheiten darf der Versicherer nach § 28 VVG kürzen. Bei Vorsatz ist er leistungsfrei.
- Nach einem Schaden kann der Versicherer Auskunft und zumutbare Belege verlangen. Im Kern ist das eine Liste der betroffenen Geräte mit ihrem Sicherheitsstand.
- Die Musterbedingungen versichern Vermögensschäden. Für den Ersatz von Hardware braucht es einen anderen Vertrag und je Gerät Kaufdatum und Kaufpreis.
- Im Rechenbeispiel mit 60 Arbeitsplätzen kostet die Geräteliste ohne Inventar rund 22 Arbeitsstunden. Mit gepflegtem Inventar sind es knapp vier.
Was Versicherer vor Vertragsschluss fragen
Der Gesamtverband der Deutschen Versicherungswirtschaft (GDV) hat einen unverbindlichen Muster-Fragebogen für kleine und mittelständische Unternehmen veröffentlicht, dessen geltende Fassung den Stand Dezember 2019 hat. Jeder Versicherer darf eigene Fragen stellen. Als Landkarte eignet sich das Muster trotzdem, weil es jede Frage begründet.
Das Muster teilt Unternehmen nach dem Jahresumsatz ein. Kategorie A reicht bis 2 Millionen Euro und umfasst zehn Fragen zu den Obliegenheiten und fünf zu Sonderbereichen wie Onlinehandel oder privaten Geräten. Die Kategorien B und C mit weiteren Fragen gelten bis 5 und bis 10 Millionen Euro, und ein Onlinehandel auf eigener Infrastruktur hebt die Kategorie unabhängig vom Umsatz an.
| Thema | Frage im GDV-Muster | Was ein Ja voraussetzt |
|---|---|---|
| Zugänge (A1 bis A3) | Jede Person hat eine eigene Kennung, und Passwortregeln sind technisch erzwungen. | Liste aller Systeme mit Anmeldung |
| Server und Mobilgeräte (A4) | Beide haben einen Zusatzschutz. Mobile Datenträger sind vollständig verschlüsselt. | vollständige Liste der Mobilgeräte und Server |
| Datensicherung (A5 bis A8) | Die Sicherung läuft wöchentlich, liegt getrennt und wird regelmäßig zurückgespielt. | Protokolle und Testberichte |
| Sicherheitsupdates (A9 und B7) | Updates kommen zeitnah und ab Kategorie B zentral gesteuert je Geräteklasse. | Patchstand je Gerät mit Datum |
| Schadsoftware (A10) | Alle Systeme haben einen Schutz, der sich selbst aktualisiert. | Schutzstatus je Gerät |
| Zweiter Faktor (A4 und IC2) | Er ist Beispiel bei Servern im Internet und Bedingung beim Fernzugriff auf Produktionsanlagen. | Liste aller Zugänge von außen |
Zu Frage A4 schlägt der GDV eine Matrix aus Geräteklassen und Schutzmaßnahmen vor. Zu Frage B7 empfiehlt er eine Tabelle, die für jede Geräteklasse Steuerung, Häufigkeit und Werkzeug der Updates nennt. Beide setzen voraus, dass Geräteklassen und Mengen bekannt sind.
Fragt ein Versicherer nach Endpoint Detection and Response, betrifft das den Bereich von Frage A10. Fragt er nach einer Mehr-Faktor-Anmeldung für alle Zugänge, geht er über das Muster hinaus. Maßgeblich ist der Fragebogen, der dem eigenen Antrag beiliegt.
Wer ein Inventar der Werte nach ISO 27001 führt oder unter NIS2 ein Asset-Management braucht, hat Geräteklassen und Mengen bereits beisammen.
Was ein Inventar belegt und was die Fachsysteme belegen
Das Inventar beschreibt den Bestand: welche Geräte es gibt, zu welcher Klasse sie gehören, wo sie stehen, wem sie zugeordnet sind und in welchem Status sie sind. Die Fachsysteme beschreiben den Zustand dieser Geräte.
In einer Quote ist das Inventar der Nenner und das Fachsystem der Zähler. Eine Geräteverwaltung kennt nur angemeldete Geräte. Geräte im Lager, in Reparatur oder als Leihgerät fehlen dort und damit auch in ihrer Quote.
| Nachweis | Quelle | Form mit Stichtag |
|---|---|---|
| Art und Zahl der Geräte | Inventar | Export mit Datenstand |
| Standort und Person | Inventar | Ausgabeprotokoll und letzte Inventur |
| Kaufdatum und Kaufpreis | Inventar mit Rechnung | Rechnung mit Seriennummer |
| Verschlüsselung aktiv | Geräteverwaltung | Bericht je Gerät |
| Stand der Sicherheitsupdates | Patchmanagement | Bericht mit Datum der letzten Installation |
| Schutz gegen Schadsoftware | Konsole der Schutzsoftware | Statusbericht je Gerät |
| Zweiter Faktor | Identitätsverwaltung | Liste der Konten mit Verfahren |
| Sicherung und Wiederherstellung | Sicherungssoftware | Protokoll und Testbericht |
Beide Quellen brauchen eine gemeinsame Kennung. Der Gerätename ändert sich bei einer Neuinstallation, die Seriennummer bleibt. Wie ein Export aus der Geräteverwaltung zum Inventar kommt, beschreibt der Leitfaden Geräte aus Intune, Jamf oder einem Netzwerkscan übernehmen. Welches System bei welchem Feld führt, klären die Schnittstellen im IT-Asset-Management.
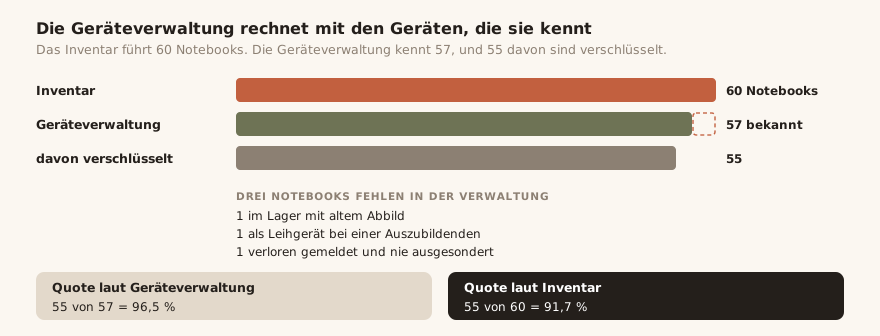
Im Beispiel meldet die Geräteverwaltung 55 von 57 angemeldeten Notebooks als verschlüsselt. Das Inventar führt 60 Notebooks. Drei davon kennt die Geräteverwaltung nicht: Eines liegt mit altem Abbild im Lager, eines ist als Leihgerät bei einer Auszubildenden, und eines wurde vor einem Jahr als verloren gemeldet und nie ausgesondert.
55 ÷ 60 = 91,7 % statt 96,5 %. Die Antwort „alle mobilen Geräte sind verschlüsselt“ träfe nicht zu.
Ein Inventar, das Verschlüsselung und Patchstand nicht selbst misst, sollte das offen sagen. Die Leistungsübersicht eines IT-Inventars mit Raumplan führt Betriebssystem, Version und Verschlüsselung deshalb als Angaben, die per Dateiabgleich aus der Geräteverwaltung kommen und den Stand des letzten Abgleichs zeigen.
Anzeigepflicht, Gefahrerhöhung und Obliegenheiten
Vor Vertragsschluss: die Anzeigepflicht nach § 19 VVG
Der Versicherungsnehmer muss bis zu seiner Vertragserklärung alle ihm bekannten Gefahrumstände anzeigen, nach denen der Versicherer in Textform gefragt hat und die für dessen Entschluss erheblich sind. Der Risikofragebogen ist eine solche Frage in Textform.
Die Folgen einer falschen Antwort hängen am Verschulden. Der Versicherer muss vorher in einer gesonderten Mitteilung in Textform auf sie hingewiesen haben und seine Rechte binnen eines Monats schriftlich geltend machen (§ 21 VVG).
| Verschulden | Folge | Grenze |
|---|---|---|
| Arglist | Anfechtung | Kein Schutz auch ohne Ursächlichkeit. |
| Vorsatz | Rücktritt | Eine Vertragsanpassung statt des Rücktritts gibt es nicht. |
| grobe Fahrlässigkeit | Rücktritt | Hätte der Versicherer zu anderen Bedingungen abgeschlossen, gelten diese rückwirkend. |
| einfache Fahrlässigkeit | Kündigung mit Monatsfrist | Hätte der Versicherer zu anderen Bedingungen abgeschlossen, gelten diese rückwirkend. |
| ohne Verschulden | Kündigung mit Monatsfrist | Hätte der Versicherer zu anderen Bedingungen abgeschlossen, gelten diese ab der laufenden Versicherungsperiode. |
Lässt sich eine Frage nicht vollständig mit Ja beantworten, gehört die Einschränkung in Textform zum Antrag, etwa „für 57 von 60 Notebooks, die übrigen drei bis zum 31. Oktober“. Kennt der Versicherer den Umstand, kann er sich nach § 19 Absatz 5 VVG nicht auf eine Verletzung der Anzeigepflicht berufen.
Während der Laufzeit: die Gefahrerhöhung nach § 23 VVG
Ändert sich nach dem Antrag ein Umstand, nach dem der Versicherer gefragt hat, kann das eine Gefahrerhöhung sein (B3-2.1.2 der GDV-Bedingungen). Eine selbst vorgenommene Gefahrerhöhung braucht die Einwilligung des Versicherers, und eine ungewollte ist unverzüglich anzuzeigen. Ein Beispiel ist eine Sicherung, die nach einem Serverwechsel nicht mehr getrennt liegt.
Obliegenheiten: § 28 VVG und Abschnitt A1-16 der GDV-Bedingungen
Abschnitt A1-16 der GDV-Musterbedingungen vom Februar 2024 macht die Maßnahmen aus dem Fragebogen zu Obliegenheiten vor dem Versicherungsfall. Systeme mit bekannten Sicherheitslücken dürfen danach nur mit zusätzlicher Absicherung weiterlaufen.
Bei vorsätzlicher Verletzung ist der Versicherer leistungsfrei. Bei grober Fahrlässigkeit darf er im Verhältnis zur Schwere des Verschuldens kürzen, und der Versicherungsnehmer muss beweisen, dass keine grobe Fahrlässigkeit vorlag. Die Leistung bleibt, soweit die Verletzung für Eintritt und Feststellung des Versicherungsfalls und für den Umfang der Leistung nicht ursächlich war. Bei Arglist gilt diese Ausnahme nicht. Vor einem Schaden kann der Versicherer nach vorsätzlicher oder grob fahrlässiger Verletzung binnen eines Monats fristlos kündigen.
Deshalb ist der Stand der Maßnahmen am Tag des Angriffs der wichtigste Beleg. Kam der Angriff über ein vollständig aktualisiertes Gerät, war ein fehlendes Update an einem anderen Gerät nicht ursächlich. Zeigen lässt sich das nur mit einer Geräteliste mit Stichtag.
Die GDV-Bedingungen und der Muster-Fragebogen sind unverbindliche Bekanntgaben zur fakultativen Verwendung. Maßgeblich sind der eigene Bedingungstext, der Versicherungsschein und seine Nachträge.
Was nach einem Angriff nachzuweisen ist
Nach einem Angriff ist der Schaden unverzüglich anzuzeigen und nach Möglichkeit zu mindern (B3-3 der GDV-Bedingungen). Der Versicherungsnehmer muss jede Auskunft erteilen, die zur Feststellung des Versicherungsfalls oder des Leistungsumfangs nötig ist. Auf Verlangen geschieht das in Textform, und zumutbare Belege sind beizubringen. Dieselbe Regel steht in § 31 VVG. Für die Nachweise ergeben sich daraus drei Gruppen.
- Die erste Gruppe sind die betroffenen Geräte und Daten mit Kennung, Standort, Person und Maßnahme je Gerät. Nach ihnen richten sich die Kosten der Datenwiederherstellung (A4-2) und der Unterbrechungsschaden (A4-1).
- Die zweite Gruppe ist der Stand der Sicherheitsmaßnahmen am Tag des Angriffs. Er entscheidet, ob Obliegenheiten verletzt waren und ob das ursächlich war, und er kommt mit Stichtag aus den Fachsystemen.
- Die dritte Gruppe sind die Werte. Das Muster versichert nur Vermögensschäden. Den Ersatz von Geräten regelt deshalb ein anderer Vertrag, etwa eine Elektronikversicherung, oder eine Zusatzvereinbarung. Dafür braucht es Modell, Kaufdatum und Kaufpreis und daraus den Wiederbeschaffungswert, also den Preis eines gleichwertigen Geräts zum Zeitpunkt des Schadens.
Daten, die mit einem abhandengekommenen Gerät verloren gehen, bleiben nach dem Muster als Vermögensschaden versichert. Das Gerät selbst ist es nicht.
Das Schadenbild ist unverändert zu lassen, bis der Versicherer eine Veränderung gestattet, und unumgängliche Veränderungen sind zu dokumentieren (B3-3.4). Wer Notebooks neu aufsetzt, bevor festgehalten ist, welche es waren, vernichtet diesen Nachweis.
Zwei Ausschlüsse berühren die Nachweise. Löse- und Erpressungsgelder sind ausgeschlossen (A1-17.6). Für Unterbrechung und Datenwiederherstellung besteht kein Schutz, wenn der Schaden durch Software entstand, zu deren Nutzung das Unternehmen nicht berechtigt war (A4-1.2 und A4-2.3, jeweils Buchstabe e). Warum der Lizenznachweis damit auch hier zählt, zeigt der Leitfaden Lizenzaudit vorbereiten.
Sind personenbezogene Daten betroffen, läuft parallel die Frist von 72 Stunden nach Artikel 33 DSGVO. Welche Angaben zum Gerät dafür gebraucht werden, steht unter Verzeichnis von Verarbeitungstätigkeiten und Asset-Inventar.
Ransomware bei 60 Arbeitsplätzen: wie lange die Geräteliste dauert
Das Beispiel beruht auf offen genannten Annahmen. Ein Unternehmen hat 60 Arbeitsplätze mit je einem Notebook, vier Server, einen Sicherungsspeicher, eine Firewall, drei Switches und sechs Multifunktionsdrucker. Das sind 75 Systeme. Die IT besteht aus einer Person und einem Dienstleister. Eine Schadsoftware verschlüsselt an einem Montagmorgen die Server und einen Teil der Notebooks, und die Geräteverwaltung läuft als Cloud-Dienst weiter.
Der Versicherer bittet um eine Liste aller Systeme mit Kennung, Standort, Person, Betriebssystem, Patchstand, Schutzstatus, Betroffenheit, Maßnahme, Kaufdatum und Kaufpreis. Die Zeiten in der Tabelle sind Annahmen.
| Arbeitsschritt | Ohne gepflegtes Inventar | Mit gepflegtem Inventar |
|---|---|---|
| Systeme zusammenstellen und Seriennummern erfassen | Rundgang mit 6 Minuten je System: 7,5 Stunden | Export aus dem Inventar: 0,5 Stunden |
| Person und Raum zuordnen | Rückfragen nach dem Rundgang: 1,5 Stunden | im Export enthalten |
| Kaufdatum und Kaufpreis ergänzen | Rechnungen suchen mit 4 Minuten je System: 5 Stunden | im Export enthalten |
| Stand aus der Geräteverwaltung zuordnen | Abgleich über Gerätenamen mit 2 Minuten je System: 2,5 Stunden | Abgleich über Seriennummer: 1 Stunde |
| Lücken klären | 12 Systeme mit je 20 Minuten: 4 Stunden | 2 Systeme mit je 20 Minuten: 0,7 Stunden |
| Betroffenheit und Maßnahme erfassen | 1,5 Stunden | 1,5 Stunden |
| Summe | 22 Stunden oder knapp 3 Arbeitstage | 3,7 Stunden oder ein halber Arbeitstag |
Die Differenz fällt in die Tage, an denen dieselben Personen Systeme wiederherstellen. Jede Stunde für die Liste fehlt beim Wiederanlauf.
22 − 3,7 = 18,3 Stunden. Das sind mehr als zwei Arbeitstage.
Die Liste ohne Inventar enthält außerdem zwölf Systeme mit unsicherer Zuordnung, und jede Auskunft dazu bleibt vorläufig. Die Liste mit Inventar nennt für jedes System Herkunft und Datum der letzten Bestätigung, etwa aus der letzten IT-Inventur.
Was in der Praxis schiefgeht
Die folgenden Muster betreffen Angaben, die das Inventar nicht deckt oder die sich ohne Inventar nicht prüfen lassen.
- Ein häufiges Muster ist das Ja zu „alle“, das sich nur auf die Geräteverwaltung stützt. Geräte im Lager, in Reparatur und als Leihgerät kennt nur ein gepflegter Gerätebestand.
- Ausgesonderte Geräte bleiben in der Geräteverwaltung stehen und verfälschen die Quote. Gehört das Abmelden zur Aussonderung mit Nachweis, stimmt sie wieder.
- Sicherungsspeicher, Telefonanlagen, Zeiterfassungsterminals und Drucker erscheinen in keinem Patchbericht. Das Muster fragt bei B7 ausdrücklich nach solchen weiteren Systemen.
- Die Sicherung läuft, und niemand hat je eine Wiederherstellung geprobt. Ohne Testprotokoll fehlt der Beleg für die geforderte regelmäßige Prüfung.
- Nach dem Angriff werden Geräte sofort neu aufgesetzt. Danach lässt sich nicht mehr zeigen, welche betroffen waren.
- Rechnungen nennen keine Seriennummer und lassen sich keinem Gerät zuordnen. Wie Inventar und Anlagenbuchhaltung über eine gemeinsame Nummer zusammenfinden, steht dort.
- Private Geräte sind im Firmennetz erlaubt und im Fragebogen nicht angegeben. Das Muster fragt danach ausdrücklich (E4).
Häufige Fragen
Verlangt der Versicherer eine Inventarliste?
Das GDV-Muster verlangt im Antrag keine vollständige Liste. Es empfiehlt aber Tabellen je Geräteklasse, die sich ohne Liste nicht ausfüllen lassen. Nach einem Schaden gehört die Liste der betroffenen Systeme zu den Auskünften, die der Versicherer verlangen kann.
Was gilt, wenn ein Gerät ohne Updates das Einfallstor war?
Dann steht eine Obliegenheitsverletzung im Raum. Bei Vorsatz ist der Versicherer leistungsfrei, und bei grober Fahrlässigkeit darf er kürzen. Wer ein Altsystem bewusst weiterbetreibt, dokumentiert die zusätzliche Absicherung und nennt das System im Fragebogen.
Ersetzt die Cyberversicherung Notebooks nach einem Angriff?
Das GDV-Muster sieht keinen Ersatz von Geräten vor, weil es nur Vermögensschäden versichert. Versichert sind die Kosten für die Wiederherstellung von Daten und die Entfernung von Schadsoftware. Hardware ersetzt eine Sachversicherung oder eine Zusatzvereinbarung.
Wie oft sollten Inventar und Geräteverwaltung abgeglichen werden?
Als Faustwert eignet sich ein Abgleich vor jeder Vertragsverlängerung, nach jeder Inventur und nach größeren Umzügen. Der Abgleich vor der Verlängerung zeigt, ob sich ein erfragter Umstand geändert hat.
Reicht eine Tabelle als Inventar für die Versicherung?
Für Zahl und Art der Geräte reicht eine gepflegte Tabelle mit Seriennummer, Standort, Person, Status und Kaufdaten. Den technischen Zustand liefert sie nicht. Dafür braucht es die Berichte der Fachsysteme.
Quellen und Regelwerke
- GDV, Allgemeine Versicherungsbedingungen für die Cyberrisiko-Versicherung (AVB Cyber), Musterbedingungen, Stand Februar 2024
- GDV, Unverbindlicher Muster-Fragebogen zur Risikoerfassung im Rahmen von Cyber-Versicherungen für kleine und mittelständische Unternehmen, Stand Dezember 2019
- § 19 VVG, Anzeigepflicht
- § 21 VVG, Ausübung der Rechte des Versicherers
- § 23 VVG, Gefahrerhöhung
- § 28 VVG, Verletzung einer vertraglichen Obliegenheit
- § 31 VVG, Auskunftspflicht des Versicherungsnehmers
- Verordnung (EU) 2016/679 (DSGVO), Artikel 33
Dieser Text gibt den Stand vom September 2026 wieder und ersetzt keine Rechtsberatung. Maßgeblich sind der jeweilige Gesetzes- und Regeltext sowie die Umstände des Einzelfalls.