Das Wichtigste in Kürze
- ISO/IEC 27001:2022 verlangt in Anhang A, Control 5.9, ein Inventar der Informationen und anderen damit verbundenen Werte. Zu jedem Eintrag gehört ein Eigentümer.
- Acht weitere Controls bauen darauf auf. Sie regeln Gebrauch, Rückgabe, Klassifizierung, Kennzeichnung, Werte außer Haus, Speichermedien, Entsorgung und Endpunktgeräte.
- Die Norm schreibt weder Felder noch ein Werkzeug vor. Die Umsetzungshinweise in ISO/IEC 27002 beschreiben ein Inventar, das genau, aktuell, in sich stimmig und mit anderen Verzeichnissen abgestimmt ist.
- Im Audit prüft der Auditor in zwei Richtungen. Von der Liste zum Gerät zeigt sich, ob die Einträge stimmen, und vom Gerät zur Liste zeigt sich, ob die Liste vollständig ist.
- Bei 400 Geräten und 5 Prozent falschen Einträgen zeigt eine Stichprobe von 25 Geräten mit 73 Prozent Wahrscheinlichkeit mindestens eine Abweichung.
- Das Inventar liefert die Grundlage für Risikobeurteilung und Erklärung zur Anwendbarkeit. Wer dort Control 5.9 als umgesetzt führt, legt im Audit das gepflegte Inventar vor.
- Zertifikate nach der Fassung 2013 sind seit dem 31. Oktober 2025 abgelaufen oder zurückgezogen.
Was Control 5.9 verlangt
ISO/IEC 27001 ist die Anforderungsnorm für Managementsysteme der Informationssicherheit. Die geltende Fassung stammt aus dem Jahr 2022. Auf Deutsch liegt sie als DIN EN ISO/IEC 27001:2024-01 vor. Anhang A listet 93 Controls in vier Themen: 37 organisatorische, 8 personenbezogene, 14 physische und 34 technologische Maßnahmen.
Control 5.9 hat einen kurzen Kern. Die Organisation erstellt und pflegt ein Inventar ihrer Informationen und der damit verbundenen Werte, und zu jedem Wert gehört ein Eigentümer. Gemeint sind die Informationen selbst und alles, was sie verarbeitet, speichert oder überträgt: Geräte, Software, Cloud-Dienste, Datenträger und die Dienste von Dritten.
Wie das Inventar aussehen soll, beschreiben die Umsetzungshinweise in ISO/IEC 27002:2022. Sie sind keine Grundlage für ein Zertifikat. Auditoren ziehen sie trotzdem heran, wenn sie beurteilen, ob ein Control angemessen umgesetzt ist. Für das Inventar enthalten sie fünf Punkte.
- Das Inventar ist genau, aktuell, in sich stimmig und mit anderen Verzeichnissen abgestimmt. Dafür sorgen regelmäßige Abgleiche oder eine Pflicht zur Nachführung bei jeder Installation, Änderung und Entfernung.
- Der Ort eines Werts steht im Inventar, soweit das sinnvoll ist.
- Mehrere Verzeichnisse sind zulässig, etwa für Hardware, Software und virtuelle Maschinen, solange jeder Wert in einem davon steht.
- Die Detailtiefe richtet sich nach dem Bedarf. Kurzlebige virtuelle Maschinen müssen nicht einzeln erscheinen.
- Der Eigentümer wird zugewiesen, sobald ein Wert entsteht oder ins Haus kommt, und bei einem Rollenwechsel neu vergeben. Er sorgt dafür, dass ein entsorgter Wert sicher behandelt und aus dem Inventar entfernt wird.
Der Eigentümer im Sinne der Norm ist die Person oder Gruppe, die für einen Wert verantwortlich ist. Mit dem Eigentum im rechtlichen Sinn hat das nichts zu tun. Ein geleastes Notebook braucht deshalb genauso einen Eigentümer im Inventar wie ein gekauftes.
Acht Controls, die auf dem Inventar aufbauen
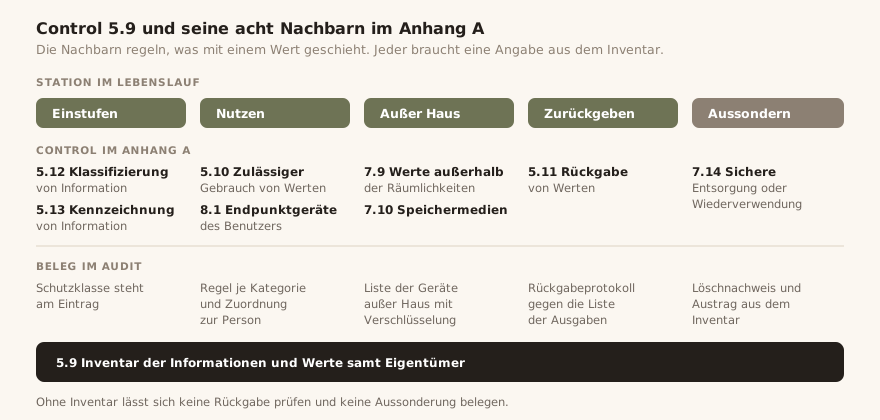
Control 5.9 steht im Anhang A nicht allein. Acht weitere Controls regeln, was mit einem Wert im Lauf seines Lebens geschieht. Die Abbildung oben ordnet sie den Stationen im Lebenslauf zu und nennt den Beleg, den ein Auditor sehen will.
| Control | Titel in der deutschen Fassung | Was das Inventar dafür liefern muss |
|---|---|---|
| 5.10 | Zulässiger Gebrauch von Informationen und anderen damit verbundenen Werten | Das Inventar nennt die Kategorie jedes Werts. An sie knüpfen die Regeln für den Gebrauch an. |
| 5.11 | Rückgabe von Werten | Das Inventar zeigt die Werte je Person. Gegen diese Liste wird beim Austritt geprüft. |
| 5.12 | Klassifizierung von Information | Das Inventar führt die Schutzklasse am Eintrag oder verweist auf die Information, die dort liegt. |
| 5.13 | Kennzeichnung von Information | Das Inventar zeigt, auf welchen Geräten und Datenträgern gekennzeichnete Informationen liegen. |
| 7.9 | Sicherheit von Werten außerhalb der Räumlichkeiten | Das Inventar zeigt, welche Geräte das Haus verlassen, bei wem sie sind und wie sie geschützt sind. |
| 7.10 | Speichermedien | Das Inventar führt Wechseldatenträger und Sicherungsmedien mit ihrem Verbleib bis zur Vernichtung. |
| 7.14 | Sichere Entsorgung oder Wiederverwendung von Geräten und Betriebsmitteln | Das Inventar verknüpft den Löschnachweis mit dem Gerät und nimmt es danach aus dem aktiven Bestand. |
| 8.1 | Endpunktgeräte des Benutzers | Das Inventar nennt alle Endgeräte mit ihrer Zuordnung zu Personen und den Regeln, die für sie gelten. |
Drei dieser Controls hängen besonders eng am Inventar. Die Rückgabe nach 5.11 braucht ein Protokoll, das zurückgegebene gegen ausgegebene Geräte prüft. Die Aussonderung nach 7.14 braucht zwei Belege, einen für die Löschung und einen für die Verwertung. Wie der Verbleib von Geräten außer Haus nach 7.9 belegt wird, zeigt der Leitfaden zur Hardware im mobilen Arbeiten.
Das BSI ordnet in seiner Umsetzungshilfe zu NIS-2 dem Asset-Management die Controls 5.9 bis 5.14, 5.18, 7.7, 7.10 und 8.24 zu. Die Schnittmenge mit der Tabelle oben ist groß. Was darüber hinaus gilt, steht unter NIS2 und das Asset-Management.
Inventar, Risikobeurteilung und Erklärung zur Anwendbarkeit
Das Inventar steht in Anhang A. Seine Wirkung entfaltet es im Hauptteil der Norm, und zwar an drei Stellen.
- Abschnitt 4.3 legt den Anwendungsbereich fest. Er bestimmt, welche Standorte, Bereiche und Systeme zum Managementsystem gehören und damit ins Inventar.
- Abschnitt 6.1.2 verlangt die Risikobeurteilung. Die Organisation ermittelt Risiken für Vertraulichkeit, Integrität und Verfügbarkeit der Informationen im Anwendungsbereich und benennt für jedes Risiko einen Risikoeigentümer.
- Abschnitt 6.1.3 verlangt die Risikobehandlung und die Erklärung zur Anwendbarkeit. Diese nennt die nötigen Controls, begründet ihre Auswahl, hält fest, ob sie umgesetzt sind, und begründet jedes ausgeschlossene Control aus Anhang A.
Seit der Fassung 2013 schreibt die Norm nicht mehr vor, Risiken entlang der einzelnen Werte zu ermitteln. Viele Organisationen arbeiten trotzdem so, weil das Inventar zeigt, was von einem Risiko betroffen ist.
In der Erklärung zur Anwendbarkeit lässt sich Control 5.9 kaum ausschließen, sobald eine Organisation eigene IT betreibt. Wer es dort als umgesetzt führt, muss im Audit zeigen, dass das Inventar den ganzen Anwendungsbereich abdeckt und gepflegt wird. Eine Lücke zwischen beiden Dokumenten ist eine Feststellung, die sich mit wenig Aufwand vermeiden lässt.
Was ein Auditor sehen will
Die Zertifizierung läuft in zwei Stufen. In Stufe 1 prüft die Zertifizierungsstelle die Dokumentation und die Bereitschaft. In Stufe 2 prüft sie die Umsetzung vor Ort. Das Zertifikat gilt drei Jahre. In den beiden Jahren dazwischen findet je ein Überwachungsaudit statt, und vor Ablauf folgt die Rezertifizierung.
Beim Inventar stellt ein Auditor vier Fragen. Die Tabelle zeigt, was er sich dazu zeigen lässt und woran die Antwort scheitern kann.
| Prüffrage | Was der Auditor sehen will | Woran es scheitern kann |
|---|---|---|
| Ist das Inventar vollständig? | Das Inventar deckt den ganzen Anwendungsbereich ab, auch Lager, Leihgeräte und Cloud-Dienste. | Geräte im Lager und Dienste ohne eigene Rechnung fehlen. |
| Hat jeder Wert einen Eigentümer? | Jeder Eintrag nennt eine Person oder Gruppe, die im Haus arbeitet und ihre Rolle kennt. | Eingetragen sind ausgeschiedene Personen oder pauschal die IT-Abteilung. |
| Ist das Inventar aktuell? | Jede Änderung hat ein Datum, und der letzte Abgleich liegt in dem Takt, den das eigene Verfahren vorgibt. | Der letzte Abgleich liegt über ein Jahr zurück, oder das Verfahren nennt keinen Takt. |
| Stimmen Liste und Bestand überein? | Stichproben von der Liste zum Gerät und vom Gerät zur Liste gehen ohne Abweichung auf. | Ort oder Person stimmen nicht, oder ein Gerät im Raum steht nicht in der Liste. |
Die Stichprobe in zwei Richtungen
Die Stichprobe von der Liste zum Gerät prüft die Richtigkeit. Der Auditor wählt Einträge aus und lässt sich die Geräte zeigen. Stimmen Ort, Person und Seriennummer, gilt der Eintrag als bestätigt.
Die Stichprobe vom Gerät zur Liste prüft die Vollständigkeit. Der Auditor zeigt im Raum auf ein Gerät und fragt nach dem Eintrag. Diese Richtung findet, was die Liste nicht kennt: Ersatzgeräte im Schrank, Leihgeräte und Geräte, die ein Bereich selbst gekauft hat.
Für Zertifizierungen auf der Basis von IT-Grundschutz schreibt das BSI diesen Abgleich ausdrücklich vor. Nach seinem Auditierungsschema müssen die Eigenschaften der IT-Systeme aus der Strukturanalyse mit den Gegebenheiten vor Ort übereinstimmen, etwa beim Betriebssystem und beim Aufstellungsort.
Einen festen Stichprobenumfang schreibt keine der Normen vor. Der Leitfaden für Audits, ISO 19011, unterscheidet die Auswahl nach fachlichem Urteil von der statistischen Stichprobe. Wie viel eine Stichprobe von 25 Geräten aussagt, zeigt das Rechenbeispiel.
Die gründlichste Form dieser Probe ist eine raumweise IT-Inventur. Sie setzt feste Kennungen für Räume und Plätze voraus, wie sie die Raum- und Arbeitsplatznummerierung beschreibt.
Die Stichprobe bei 400 Geräten
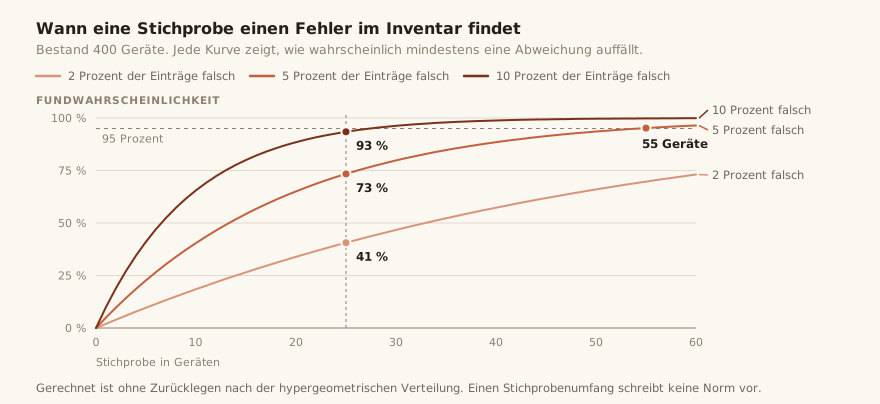
Das Beispiel rechnet mit offenen Annahmen. Wer andere Zahlen einsetzt, erhält andere Ergebnisse. Der Rechenweg bleibt derselbe.
- Der Bestand umfasst 400 Geräte im Anwendungsbereich.
- Ein Eintrag gilt als falsch, wenn Ort, Person oder Seriennummer nicht stimmen. Angenommen werden 2, 5 oder 10 Prozent falsche Einträge.
- Der Auditor zieht 25 Einträge aus der Liste und legt keinen zurück.
- Die Zeit je Gerät hängt an Raumangabe und Etikett. Die Werte stehen in der zweiten Tabelle.
K ist die Zahl der falschen Einträge. C(n; k) steht für den Binomialkoeffizienten. Bei 5 Prozent sind 20 von 400 Einträgen falsch. Die Wahrscheinlichkeit, dass keiner der 25 gezogenen Einträge falsch ist, beträgt C(380; 25) / C(400; 25) = 0,266.
1 minus 0,266 = 0,734, also rund 73 Prozent
| Fehleranteil | Falsche Einträge bei 400 | Fund bei 25 Geräten | Stichprobe für 95 Prozent |
|---|---|---|---|
| 2 Prozent | 8 | 41 Prozent | 124 Geräte |
| 5 Prozent | 20 | 73 Prozent | 55 Geräte |
| 10 Prozent | 40 | 93 Prozent | 28 Geräte |
| Richtung | Annahme je Gerät | Zeit für 25 Geräte |
|---|---|---|
| Liste zum Gerät mit Raumangabe | 3 Minuten | 75 Minuten |
| Liste zum Gerät ohne Raumangabe | 10 Minuten | 250 Minuten |
| Gerät zur Liste mit lesbarem Etikett | 1 Minute | 25 Minuten |
| Gerät zur Liste ohne Etikett | 5 Minuten | 125 Minuten |
Die Rechnung zeigt zwei Dinge. Ein Fehleranteil von 5 Prozent bleibt in einer Stichprobe von 25 Geräten nur in gut einem Viertel der Fälle unentdeckt. Außerdem entscheidet der Ort über den Aufwand: Ohne Raumangabe und Etikett braucht dieselbe Probe fast viermal so lange und damit einen großen Teil eines Audittags.
Wer vor dem Audit selbst prüfen will, zieht 55 Einträge nach dem Zufall. Findet sich darunter keine Abweichung, ist ein Fehleranteil von 5 Prozent oder mehr mit 95 Prozent Sicherheit ausgeschlossen. Wie der Auditor eine einzelne Abweichung wertet, hängt davon ab, ob sie auf einen Fehler im Verfahren hindeutet. Ein falsch erfasster Raum mit erklärbarer Ursache wiegt weniger als fünf Geräte ohne Eintrag im selben Lagerraum.
ISO 27001 und die Strukturanalyse im IT-Grundschutz
Der IT-Grundschutz des BSI beruht auf den BSI-Standards 200-1 bis 200-3 und dem IT-Grundschutz-Kompendium in der Edition 2023. Das BSI zertifiziert danach selbst, und zwar als ISO 27001 auf der Basis von IT-Grundschutz.
Das Gegenstück zum Inventar ist dort die Strukturanalyse nach Kapitel 8.1 des BSI-Standards 200-2. Sie erfasst Geschäftsprozesse, Anwendungen, IT-Systeme, Räume und Netze. Gleichartige Objekte fasst sie zu Gruppen zusammen, wenn sie vom gleichen Typ sind, ähnliche Aufgaben und Rahmenbedingungen haben und denselben Schutzbedarf aufweisen.
Der Standard zieht die Grenze selbst. Für einen ordnungsgemäßen IT-Betrieb hält er eine vollständige und korrekte Erfassung aller vorhandenen und geplanten IT-Systeme für notwendig. Für das Sicherheitskonzept genügt ihm ein Überblick über die gruppierten Systeme. Die Zuordnungstabelle des BSI verweist bei Control 5.9 auf die Strukturanalyse und auf die Anforderungen ORP.1.A8 „Betriebsmittel- und Geräteverwaltung“ und OPS.1.1.1.A6 „Durchführung des IT-Asset-Managements“ im Kompendium.
| Frage | ISO/IEC 27001 (Control 5.9) | IT-Grundschutz (Strukturanalyse) |
|---|---|---|
| Einheit | ein Eintrag je Wert mit einer Detailtiefe nach Bedarf | Gruppen gleichartiger Objekte mit Anzahl |
| Vorgesehene Angaben | Eigentümer und nach Bedarf der Ort | Der Standard nennt Bezeichnung, Beschreibung, Plattform, Aufstellungsort, Status und Benutzer. |
| Wofür es gebraucht wird | Risikobeurteilung und Erklärung zur Anwendbarkeit | Schutzbedarfsfeststellung und Modellierung |
| Prüfung im Audit | Stichprobe nach Urteil des Auditors | Abgleich der Eigenschaften mit den Gegebenheiten vor Ort |
| Wer zertifiziert | eine akkreditierte Zertifizierungsstelle | das BSI |
Das BSI stellt den Grundschutz derzeit auf Grundschutz++ um. Nach seinem Zeitplan vom März 2026 soll die neue Methodik am 27. Oktober 2026 erscheinen. Ab dem 1. Januar 2027 sollen Zertifizierungen auf dieser Basis möglich sein. Die Zertifizierbarkeit des bisherigen IT-Grundschutzes endet am 30. November 2031. Wer heute eine Strukturanalyse nach BSI-Standard 200-2 pflegt, kann sie bis dahin weiter nutzen. Für eine Zertifizierung durch eine akkreditierte Stelle ist keine Strukturanalyse nötig. Dort genügt das Inventar nach Control 5.9.
Von der Fassung 2013 zur Fassung 2022
ISO hat die Fassung 2022 am 25. Oktober 2022 veröffentlicht. Den größten Umbau erfuhr Anhang A: Aus 114 Controls in 14 Abschnitten wurden 93 Controls in vier Themen. Nach der Übergangsregel des Internationalen Akkreditierungsforums IAF sind davon 11 neu, 24 aus bestehenden zusammengeführt und 58 überarbeitet.
Für das Inventar ist die Änderung überschaubar. Die Fassung 2013 hatte dafür zwei Controls, A.8.1.1 „Inventarisierung der Werte“ und A.8.1.2 „Zuständigkeit für Werte“. Beide sind in Control 5.9 aufgegangen. Die Rückgabe stand als A.8.1.4 in der alten Fassung und steht jetzt als 5.11 im Anhang. Neu ist vor allem der Blick auf Informationen: Das Inventar umfasst ausdrücklich die Informationen selbst und die damit verbundenen Werte.
Spätestens ab dem 30. April 2024 durften Zertifizierungsstellen Erst- und Rezertifizierungen nur noch nach der Fassung 2022 durchführen. Bis zum 31. Oktober 2025 mussten alle zertifizierten Organisationen umgestellt sein. Zertifikate nach der Fassung 2013 sind mit dem Ende dieser Frist abgelaufen oder zurückgezogen worden. Wer die Frist versäumt hat, beginnt mit einer neuen Erstzertifizierung.
Im Februar 2024 ist außerdem die Änderung ISO/IEC 27001:2022/Amd 1:2024 erschienen. Sie ergänzt in den Abschnitten 4.1 und 4.2 den Klimawandel als möglichen Einflussfaktor und lässt Anhang A unverändert.
Typische Feststellungen im Audit
Die folgenden Punkte sind beobachtete Muster aus Beständen, die über Jahre in Tabellen gewachsen sind. Jedes Muster hängt an einer der vier Prüffragen. Eine Statistik über ihre Häufigkeit gibt es nicht.
- Ein häufiges Muster ist ein Inventar, das an der Hardware endet. Datenbestände, Anwendungen und Cloud-Dienste fehlen, obwohl Control 5.9 Informationen ausdrücklich einschließt.
- Als Eigentümer stehen ausgeschiedene Personen oder pauschal die IT-Abteilung im Inventar. Beides zeigt, dass niemand die Zuweisung pflegt.
- Ausgesonderte Geräte stehen weiter im aktiven Bestand. Der Löschnachweis fehlt, und das Gerät zählt in jeder Auswertung mit.
- Der Ort steht als Freitext im Inventar und stimmt seit dem letzten Umzug nicht mehr. Die Stichprobe von der Liste zum Gerät wird dann zur Suche.
- Die Rückgabe beim Austritt ist geregelt. Ein Protokoll, das die zurückgegebenen Geräte gegen die ausgegebenen prüft, fehlt. Was dazugehört, beschreibt der Leitfaden zum Offboarding mit Hardware und Zugängen.
- Die Erklärung zur Anwendbarkeit führt Control 5.9 als umgesetzt. Das Inventar deckt aber nur den Hauptstandort ab, obwohl der Anwendungsbereich zwei Standorte umfasst.
Eine interne Stichprobe in beiden Richtungen ist die schnellste Vorbereitung. Wie viele Einträge sie braucht, zeigt das Rechenbeispiel. Jede Abweichung wird vor dem Audit richtiggestellt und mit ihrer Ursache vermerkt. Eine erkannte und behobene Ursache zeigt dem Auditor, dass das Verfahren funktioniert.
Beide Richtungen der Stichprobe werden kurz, wenn zu jeder Ortsangabe ihr Datum und ihre Herkunft gehören. So arbeitet ein Inventar, das den Ort als Referenz auf den Grundriss führt und die Inventur raumweise über den Plan abwickelt.
Häufige Fragen
Muss das Inventar für ISO 27001 in einer bestimmten Software stehen?
Die Norm schreibt kein Werkzeug vor. Eine Tabelle genügt, solange sie genau, aktuell und nachvollziehbar gepflegt wird. Mit wachsendem Bestand fehlt einer Tabelle meist der Verlauf der Änderungen, nach dem ein Auditor bei der Frage nach der Aktualität fragt. Wie weit eine Tabelle reicht, zeigt die IT-Inventarliste als Excel-Vorlage.
Gehören Informationen oder nur Geräte ins Inventar?
Control 5.9 nennt die Informationen zuerst und die damit verbundenen Werte danach. Datenbestände, Anwendungen und Cloud-Dienste gehören deshalb genauso hinein wie Geräte. Die Umsetzungshinweise erlauben dafür mehrere Verzeichnisse, solange jeder Wert in einem davon steht. Welche Felder ein Geräteverzeichnis braucht, beschreibt die IT-Inventarverwaltung.
Wie oft muss das Inventar geprüft werden?
Die Norm nennt keinen Takt. Sie verlangt ein aktuelles Inventar und überlässt der Organisation, wie sie das sicherstellt. Ein jährlicher Abgleich vor dem Überwachungsaudit und ein zusätzlicher nach jedem Umzug sind ein vernünftiger Rhythmus. Wer einen Takt festlegt, muss ihn einhalten. Eine eigene Regel, die nicht befolgt wird, führt im Audit zu einer Feststellung.
Reicht der Export aus Intune oder einer Discovery als Inventar?
Ein solcher Export zeigt, welche Geräte sich zuletzt gemeldet haben. Eigentümer, Klassifizierung, ausgesonderte Geräte und Geräte ohne Agent fehlen darin. Als Quelle für den Abgleich ist der Export wertvoll. Wie die Übernahme gelingt, zeigt der Leitfaden Geräte aus Intune, Jamf oder einem Netzwerkscan übernehmen.
Quellen und Regelwerke
- ISO/IEC 27001:2022, Informationssicherheitsmanagementsysteme, Anforderungen
- DIN EN ISO/IEC 27001:2024-01, deutsche Fassung der ISO/IEC 27001:2022
- ISO/IEC 27002:2022, Informationssicherheitsmaßnahmen, Umsetzungshinweise zu Control 5.9
- ISO/IEC 27001:2022/Amd 1:2024, Änderung zum Klimawandel
- IAF MD 26:2023, Übergangsregeln für ISO/IEC 27001:2022
- ISO 19011:2018, Leitfaden zur Auditierung von Managementsystemen, Anhang A.6
- BSI, Zuordnungstabelle ISO/IEC 27001:2022 zum IT-Grundschutz, Edition 2023
- BSI-Standard 200-2, IT-Grundschutz-Methodik, Kapitel 8.1 Strukturanalyse
- BSI, Auditierungsschema für ISO 27001-Zertifizierungen auf der Basis von IT-Grundschutz, Version 2.5 vom 1. Februar 2026
- BSI, Grundschutz++ mit Zeitplan, Stand 26. März 2026
Dieser Text gibt den Stand vom September 2026 wieder und ersetzt keine Rechtsberatung. Maßgeblich sind der jeweilige Gesetzes- und Regeltext sowie die Umstände des Einzelfalls.