Warum fünf Nachweise dasselbe Inventar brauchen
Ein Zertifizierungsaudit nach ISO 27001, eine Prüfung nach dem BSI-Gesetz, der Fragebogen einer Cyberversicherung, eine Anfrage der Datenschutzaufsicht und ein Lizenzaudit des Herstellers klingen nach fünf verschiedenen Aufgaben. Gefragt wird aber jedes Mal nach demselben Bestand. Welche Geräte, Programme und Dienste gibt es, wer ist für sie verantwortlich, wo stehen sie, wie sind sie geschützt und was ist am Ende mit ihnen geschehen?
Wer für jeden Anlass eine eigene Liste führt, pflegt fünfmal dasselbe und hat fünf verschiedene Stände. Belastbarer ist ein einziges Inventar, aus dem sich jeder Nachweis ableiten lässt. Diese Rubrik zeigt, was jeder Anlass daraus braucht und wo die Unterschiede liegen.
Die fünf Leitfäden
| Leitfaden | Beantwortet | Für wen |
|---|---|---|
| ISO 27001: das Inventar der Werte | Was Control 5.9 verlangt und wie der Auditor die Liste prüft | ISMS-Verantwortliche und IT-Leitung |
| NIS2 und das Asset-Management | Wer betroffen ist und was § 30 BSIG vom Inventar fordert | Geschäftsleitung und IT-Leitung |
| Nachweise für die Cyberversicherung | Welche Belege der Versicherer vor Vertragsschluss und im Schadensfall verlangt | Geschäftsleitung und Einkauf |
| Verzeichnis von Verarbeitungstätigkeiten und Asset-Inventar | Wie die Artikel 30 und 32 DSGVO mit dem Geräteverzeichnis zusammenhängen | Datenschutz und IT |
| Lizenzaudit vorbereiten | Wie sich Installationen und Berechtigungen vor einem Herstelleraudit belegen lassen | Einkauf und IT-Leitung |
Welche Angabe welcher Nachweis braucht
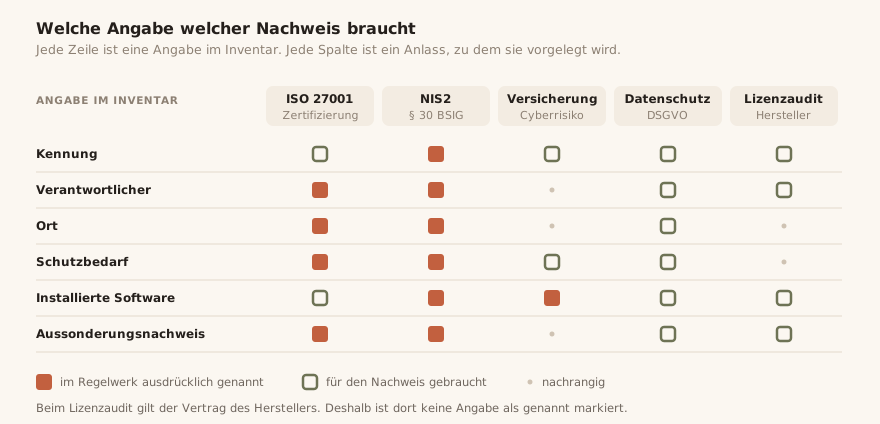
Die Abbildung oben ordnet sechs Angaben des Inventars den fünf Anlässen zu. Ein gefülltes Feld heißt, dass Norm, Gesetz, Verordnung oder Musterbedingungen die Angabe ausdrücklich nennen. Ein umrandetes Feld heißt, dass sich der Nachweis ohne die Angabe nicht führen lässt.
- Die Kennung braucht jeder Anlass. Ohne sie lässt sich kein Gerät aus einer Meldung, einem Schadensfall oder einer Stichprobe eindeutig finden.
- Der Verantwortliche ist in ISO 27001 und in den Regeln zu NIS2 ausdrücklich verlangt. Datenschutz und Lizenzaudit brauchen ihn, sobald Geräte oder Lizenzen an Personen hängen.
- Der Ort steht in den Umsetzungshinweisen zu ISO 27001 und in der NIS2-Verordnung. Im Audit entscheidet er darüber, wie lange eine Stichprobe dauert.
- Der Schutzbedarf legt fest, welche Maßnahmen ein Gerät braucht. Die Musterbedingungen der Versicherer verlangen für Mobilgeräte und aus dem Internet erreichbare Server zusätzlichen Schutz.
- Die installierte Software braucht ebenfalls jeder Anlass. Für den Versicherer zählt der Patchstand, und für den Hersteller zählt die Zahl der Installationen.
- Der Aussonderungsnachweis schließt den Lebenslauf ab. Ohne ihn zählt ein entsorgtes Gerät im Lizenzaudit weiter mit, und dem Datenschutz fehlt der Beleg der Löschung.
Was daneben liegt
Diese Rubrik setzt ein Inventar voraus. Wie es entsteht und gepflegt wird, steht in der Rubrik IT-Asset-Management. Der Alltag der Geräte von Kauf und Leasing über Etikett und Rollout bis zur Reparatur steht in der Rubrik IT-Hardware und Beschaffung.
- Die IT-Inventarverwaltung beschreibt die Pflichtfelder eines Bestands und die Belege je Station.
- Die IT-Inventur zeigt, wie ein Rundgang raumweise abläuft und welche vier Ergebnisse er hat.
- Der Leitfaden zum Aussondern von Geräten erklärt die zwei Nachweise am Ende des Lebenslaufs.
- Die Seite zu QR-Etiketten und Inventarnummern beschreibt, wie die Kennung entsteht, auf die sich jeder Nachweis stützt.
Häufige Fragen
Womit fange ich an, wenn mehrere Nachweise anstehen?
Wer unter NIS2 fällt, beginnt dort, weil Registrierung und Dokumentation gesetzlich geschuldet sind und die Registrierung eine Frist hat. Für alle anderen ist das Inventar selbst der erste Schritt. Jeder weitere Nachweis greift dann auf dieselben Einträge zurück.
Ersetzt eine ISO-27001-Zertifizierung die anderen Nachweise?
Eine Zertifizierung deckt einen großen Teil der Inventarpflichten ab. Das BSI weist darauf hin, dass die Umsetzung nach einem Standard die Anforderungen aus NIS2 nicht automatisch vollständig erfüllt. Versicherer und Softwarehersteller stellen außerdem eigene Fragen, die ein Zertifikat offenlässt.
Sind die Leitfäden an eine bestimmte Software gebunden?
Die Leitfäden beschreiben Anforderungen, Rechenwege und Belege unabhängig vom Werkzeug. Wo eine Tabelle an Grenzen stößt, steht das dabei. Wo eine Funktion dieser App gemeint ist, steht das ausdrücklich im Text.
Wie aktuell sind die Angaben?
Die Leitfäden geben den Rechtsstand vom September 2026 wieder. Jede Fundstelle ist verlinkt, damit sich der Stand prüfen lässt. Erfahrungswerte und Annahmen sind als solche gekennzeichnet.
Regelwerke, auf die sich dieser Bereich stützt
- ISO/IEC 27001:2022, Informationssicherheitsmanagementsysteme, Anforderungen
- Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), Artikel 20, 21, 23 und 41
- BSI-Gesetz (BSIG) vom 2. Dezember 2025 in der geltenden Fassung
- Durchführungsverordnung (EU) 2024/2690, Artikel 1 und 2, Erwägungsgründe 24 bis 26, Anhang Nummer 12
- Datenschutz-Grundverordnung (DSGVO), Artikel 30 und 32
- GDV, Allgemeine Versicherungsbedingungen für die Cyberrisiko-Versicherung (AVB Cyber), unverbindliche Musterbedingungen, Stand Februar 2024
- ISO/IEC 19770-1, IT-Asset-Management-Systeme