Das Wichtigste in Kürze
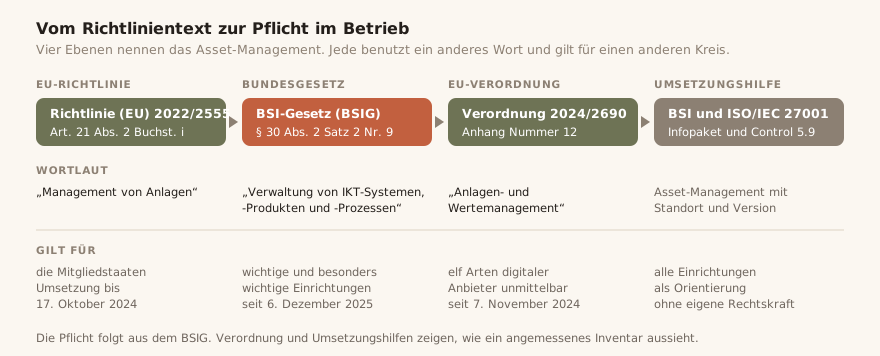
- NIS2 verlangt in Artikel 21 Absatz 2 Buchstabe i ein Management von Anlagen. Das BSI-Gesetz fasst dieselbe Pflicht in § 30 Absatz 2 Satz 2 Nummer 9 als Verwaltung von IKT-Systemen, -Produkten und -Prozessen.
- Das neue BSI-Gesetz gilt seit dem 6. Dezember 2025. Nach Angaben des BSI sind rund 29.500 Unternehmen und Einrichtungen der Bundesverwaltung betroffen.
- Als wichtige Einrichtung gilt in der Regel, wer in einem Sektor der Anlagen 1 oder 2 tätig ist und mindestens 50 Beschäftigte oder jeweils mehr als 10 Millionen Euro Umsatz und Bilanzsumme hat.
- Die Durchführungsverordnung (EU) 2024/2690 beschreibt das Inventar am genauesten. Unmittelbar gilt sie nur für elf Arten digitaler Anbieter. Allen anderen dient sie als Orientierung.
- Das Inventar ist vollständig, genau, aktuell und in sich stimmig. Jede Änderung bleibt nachvollziehbar.
- Die Geschäftsleitung setzt die Maßnahmen um, überwacht sie und nimmt regelmäßig an Schulungen teil. Bei schuldhafter Pflichtverletzung haftet sie nach Gesellschaftsrecht.
- Für ein Unternehmen mit 120 Beschäftigten ergibt die Beispielrechnung rund 340 Einträge und etwa 20 Personentage für den Aufbau.
- Ein Export aus der Geräteverwaltung ist ein guter Anfang. Verantwortliche, Orte und Nachweise kommen aus dem Asset-Management.
Von der Richtlinie zum BSI-Gesetz
Die NIS2-Richtlinie (EU) 2022/2555 stammt vom 14. Dezember 2022. Die Mitgliedstaaten sollten sie bis zum 17. Oktober 2024 umsetzen. Deutschland hat das mit dem Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung vom 2. Dezember 2025 getan. Es steht im Bundesgesetzblatt 2025 I Nr. 301 und ist am 6. Dezember 2025 in Kraft getreten. Im Entwurf hieß es NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, kurz NIS2UmsuCG.
Den Kern bildet Artikel 1, das neu gefasste BSI-Gesetz. Es ist seitdem mehrfach geändert worden. Die letzte Änderung stammt aus einem Gesetz vom 23. Juli 2026. Die folgenden Paragrafen geben den Stand wieder, den gesetze-im-internet.de im September 2026 ausweist.
| Regelung | Fundstelle | Inhalt |
|---|---|---|
| Einrichtungsarten | § 28 BSIG mit Anlagen 1 und 2 | Die Vorschrift legt fest, wer als besonders wichtige oder wichtige Einrichtung gilt. |
| Risikomanagement | § 30 BSIG | Die Vorschrift verlangt zehn Mindestmaßnahmen. Nummer 9 enthält das Asset-Management. |
| Meldepflichten | § 32 BSIG | Die frühe Erstmeldung ist spätestens nach 24 Stunden fällig. Nach 72 Stunden folgt die Meldung und einen Monat danach die Abschlussmeldung. |
| Registrierung | § 33 BSIG | Die Registrierung beim BSI erfolgt spätestens drei Monate nach Eintritt der Betroffenheit. |
| Geschäftsleitung | § 38 BSIG | Die Geschäftsleitung setzt die Maßnahmen um, überwacht sie und nimmt an Schulungen teil. |
| Bußgelder | § 65 BSIG | Für fehlende Maßnahmen oder fehlende Dokumentation drohen bis zu 10 Millionen Euro bei besonders wichtigen und bis zu 7 Millionen Euro bei wichtigen Einrichtungen. |
Die Wortwahl unterscheidet sich auf jeder Ebene. Die Richtlinie spricht vom Management von Anlagen, das BSI-Gesetz von der Verwaltung von IKT-Systemen, -Produkten und -Prozessen und die Durchführungsverordnung vom Anlagen- und Wertemanagement. Das BSI stellt in seiner Umsetzungshilfe klar, dass mit der Formulierung im BSI-Gesetz das Asset-Management gemeint ist.
Wer betroffen ist
§ 28 BSIG unterscheidet besonders wichtige und wichtige Einrichtungen. Entscheidend sind die Tätigkeit nach den Anlagen 1 und 2 und die Größe. Einige Einrichtungsarten sind unabhängig von ihrer Größe erfasst.
| Kategorie | Sektoren | Größe |
|---|---|---|
| Besonders wichtige Einrichtung | Die Anlage 1 umfasst Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser, digitale Infrastruktur und Weltraum. | ab 250 Beschäftigten oder über 50 Mio. Euro Umsatz und über 43 Mio. Euro Bilanzsumme |
| Wichtige Einrichtung | Erfasst sind die Sektoren der Anlage 1 und zusätzlich die der Anlage 2: Post und Kurierdienste, Abfall, Chemie, Lebensmittel, verarbeitendes Gewerbe, digitale Dienste und Forschung. | ab 50 Beschäftigten oder jeweils über 10 Mio. Euro Umsatz und Bilanzsumme |
| Ohne Größenschwelle | Betreiber kritischer Anlagen, qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries und DNS-Diensteanbieter gelten immer als besonders wichtig. | jede Größe |
Für Telekommunikationsanbieter, bestimmte Energieunternehmen, Finanzunternehmen unter der Verordnung (EU) 2022/2554 und Teile der Telematikinfrastruktur gelten unter anderem die §§ 30, 32 und 38 nicht. Dort greifen eigene Vorschriften, wie § 28 Absätze 5 und 6 BSIG festlegen.
Die Mitarbeiterzahl bestimmt sich nach der Empfehlung 2003/361/EG der EU-Kommission. Gezählt werden Jahresarbeitseinheiten. Teilzeit und unterjährige Beschäftigung zählen anteilig. Auszubildende sowie Zeiten des Mutterschutzes und der Elternzeit bleiben außen vor. Die Zahlen von Partner- oder verbundenen Unternehmen werden nach § 28 Absatz 4 BSIG nicht hinzugerechnet, wenn das Unternehmen bei Beschaffenheit und Betrieb seiner IT von ihnen unabhängig ist. Geschäftstätigkeiten, die im Verhältnis zur gesamten Tätigkeit vernachlässigbar sind, können bei der Zuordnung zu einem Sektor unberücksichtigt bleiben.
Das BSI bietet eine Betroffenheitsprüfung im Netz an. Sie ist eine Orientierungshilfe und rechtlich nicht verbindlich. Ob sie betroffen ist, beurteilt jede Einrichtung selbst.
Registrierung beim BSI
Betroffene Einrichtungen registrieren sich spätestens drei Monate, nachdem sie erstmals oder erneut als betroffen gelten. Für alle, die seit dem Inkrafttreten am 6. Dezember 2025 betroffen sind, endete die Frist am 6. März 2026. Zuerst legt die Einrichtung ein Konto bei „Mein Unternehmenskonto“ an. Danach registriert sie sich im BSI-Portal, das seit dem 6. Januar 2026 freigeschaltet ist.
Zu den Pflichtangaben nach § 33 BSIG gehören neben Name, Rechtsform und Kontaktdaten auch die öffentlichen IP-Adressbereiche. Ändern sich diese Angaben, muss die Einrichtung die Änderung spätestens binnen zwei Wochen übermitteln. Ein gepflegtes Inventar mit Netzplan liefert die Adressbereiche ohne Suche. Wer die Registrierung versäumt, riskiert ein Bußgeld von bis zu 500.000 Euro. Das BSI kann die Registrierung auch selbst vornehmen.
Maßnahmen, Meldungen und die Rolle der Geschäftsleitung
§ 30 Absatz 1 BSIG verlangt geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen. Bei der Verhältnismäßigkeit zählen Risikoexposition, Größe, Umsetzungskosten sowie Eintrittswahrscheinlichkeit und Schwere möglicher Vorfälle. Die Einhaltung ist zu dokumentieren. Die Maßnahmen sollen dem Stand der Technik entsprechen und einschlägige europäische und internationale Normen berücksichtigen.
Absatz 2 zählt zehn Mindestmaßnahmen auf, von der Risikoanalyse bis zur Multi-Faktor-Authentifizierung. Nummer 9 verlangt Konzepte für die Sicherheit des Personals, für die Zugriffskontrolle und für die Verwaltung von IKT-Systemen, -Produkten und -Prozessen. Ein solches Konzept ohne gepflegtes Inventar bleibt Papier.
Die Meldepflicht nach § 32 BSIG setzt das Inventar voraus. Eine frühe Erstmeldung ist spätestens 24 Stunden nach Kenntnis eines erheblichen Sicherheitsvorfalls fällig. Spätestens nach 72 Stunden folgt eine Meldung mit einer ersten Bewertung von Schweregrad und Auswirkungen. Wer diese Bewertung abgeben soll, muss wissen, welche Systeme betroffen sind, wer sie verantwortet und welche Dienste an ihnen hängen. Einen Monat nach der Meldung folgt die Abschlussmeldung. Dauert der Vorfall an, tritt an ihre Stelle zunächst eine Fortschrittsmeldung.
§ 38 BSIG nimmt die Geschäftsleitung in die Pflicht. Sie muss die Maßnahmen umsetzen und ihre Umsetzung überwachen. Verletzt sie diese Pflicht schuldhaft, haftet sie der Einrichtung nach den Regeln des Gesellschaftsrechts. Außerdem müssen Geschäftsleiterinnen und Geschäftsleiter regelmäßig an Schulungen teilnehmen. Für das Inventar heißt das: Die Geschäftsleitung braucht einen regelmäßigen Bericht über seinen Zustand. Vier Angaben machen einen solchen Bericht aussagekräftig.
- Der Bericht nennt den Anteil der Einträge, die beim letzten Abgleich in allen Quellen übereinstimmten.
- Er listet die offenen Abweichungen mit ihrem Alter. Dazu gehören unbekannte, vermisste und abweichende Geräte.
- Er zeigt überfällige Rückgaben ausgeschiedener Beschäftigter und offene Löschnachweise.
- Er nennt das Datum des letzten Abgleichs und der letzten Inventur.
Die Aufsicht unterscheidet sich nach Kategorie. Gegenüber besonders wichtigen Einrichtungen kann das BSI Audits anordnen und vor Ort prüfen. Die Vorlage von Nachweisen kann es nach § 61 Absatz 3 BSIG frühestens drei Jahre nach Inkrafttreten anordnen, also ab dem 6. Dezember 2028. Bei wichtigen Einrichtungen wird das BSI erst tätig, wenn Tatsachen die Annahme rechtfertigen, dass Pflichten verletzt werden. Das kann ein Sicherheitsvorfall sein. Dann stehen ihm dieselben Befugnisse zu.
Was Nummer 12 der Verordnung 2024/2690 verlangt
Die Durchführungsverordnung (EU) 2024/2690 der EU-Kommission vom 17. Oktober 2024 legt die technischen und methodischen Anforderungen an die Maßnahmen aus Artikel 21 fest. Sie ist am 7. November 2024 in Kraft getreten und gilt unmittelbar. Ihr Anwendungsbereich ist eng: Sie gilt für DNS-Diensteanbieter, TLD-Namenregister, Anbieter von Cloud-Computing-Diensten und Rechenzentrumsdiensten, Betreiber von Inhaltszustellnetzen, Anbieter verwalteter Dienste und verwalteter Sicherheitsdienste, Anbieter von Online-Marktplätzen, Online-Suchmaschinen und Plattformen sozialer Netzwerke sowie Vertrauensdiensteanbieter. § 30 Absatz 3 BSIG gibt ihr für diese Einrichtungen Vorrang.
| Nummer | Inhalt | Was daraus für das Inventar folgt |
|---|---|---|
| 12.1 Klassifizierung | Die Einrichtung legt Klassifizierungsstufen fest und ordnet jedem Wert eine Stufe nach Vertraulichkeit, Integrität, Authentizität und Verfügbarkeit zu. | Jeder Eintrag hat eine Schutzstufe, die regelmäßig überprüft wird. |
| 12.2 Behandlung | Ein Konzept regelt den ganzen Lebenszyklus von Erwerb, Verwendung, Speicherung und Transport bis zur Entsorgung. | Jede Station hinterlässt einen datierten Eintrag im Verlauf. |
| 12.3 Wechseldatenträger | Ein Konzept regelt Sperre, Prüfung auf Schadcode und Verschlüsselung von Wechseldatenträgern. | Zugelassene Datenträger stehen mit ihrem Verantwortlichen im Inventar. |
| 12.4 Inventar | Das Inventar ist vollständig, genau, aktuell und kohärent. Es nennt die Betriebsabläufe und Dienste und darunter die Systeme, die sie unterstützen. | Änderungen werden nachvollziehbar erfasst und regelmäßig überprüft. |
| 12.5 Beendigung | Beim Ausscheiden werden Werte abgegeben, zurückgegeben oder gelöscht, und das wird dokumentiert. | Die Rückgabe ist je Person belegt. Ist sie nicht möglich, verliert das Gerät den Zugriff auf die Systeme. |
Erwägungsgrund 26 der Verordnung wird noch konkreter. Ein umfassendes Inventar könnte danach für jeden Wert mindestens eine eindeutige Kennung, den Eigentümer, eine Beschreibung, den Standort, die Art des Werts, Art und Klassifizierung der verarbeiteten Informationen, das Datum der letzten Aktualisierung oder des letzten Patches, die Klassifizierung aus der Risikobewertung und das Ende der Lebensdauer enthalten. Zum Eigentümer gehört die Angabe der Person, die für den Schutz des Werts verantwortlich ist.
Artikel 2 Absatz 2 der Verordnung lässt Abweichungen zu, wo eine Anforderung nur gilt, soweit sie angemessen, anwendbar oder durchführbar ist. Hält eine Einrichtung eine solche Anforderung für unangemessen, muss sie die Gründe nachvollziehbar dokumentieren.
Wer nicht zu den elf Arten gehört, muss § 30 BSIG erfüllen. Die Verordnung ist dann kein Pflichtenkatalog. Sie zeigt aber, wie die EU-Kommission ein angemessenes Inventar beschreibt. Das BSI nennt in seiner Umsetzungshilfe ähnliche Angaben, nämlich Standort, Version, Lebenszyklus und Abhängigkeiten. Es verweist außerdem auf ISO/IEC 27001 mit den Controls 5.9 bis 5.14.
Was das Asset-Management liefern muss
Aus Gesetz, Verordnung und Umsetzungshilfe ergeben sich vier Ergebnisse, die das Asset-Management liefern muss. Jedes lässt sich im Audit oder bei einer Prüfung durch das BSI vorlegen.
- Das Inventar nennt die Dienste und Abläufe der Einrichtung und darunter die Systeme, auf denen sie laufen. Dazu gehören Arbeitsplatzgeräte, Server, Netzkomponenten, Anwendungen, Cloud-Dienste und in der Produktion die Steuerungen.
- Die Verantwortlichen stehen an jedem Eintrag, und zwar als Person mit Funktion. Scheidet jemand aus, wird die Zuständigkeit neu vergeben, bevor der Zugang endet.
- Der Lebenslauf zeigt jede Änderung mit Datum, von der Beschaffung über Ausgabe, Ortswechsel und Reparatur bis zur Rückgabe und Aussonderung. Eine Tabelle, deren Zellen überschrieben werden, zeigt diesen Verlauf nicht.
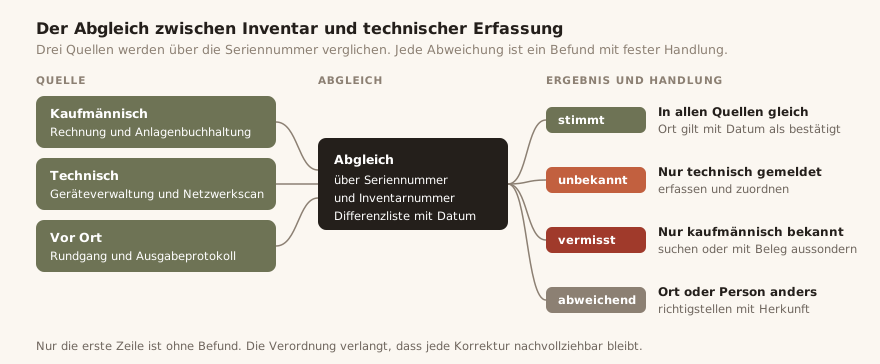
- Der Abgleich legt die technische Erfassung neben das Inventar. Geräteverwaltung, Verzeichnisdienst und Netzwerkscan liefern, was sich gemeldet hat. Jede Abweichung wird zum Befund mit einer festen Handlung.
Welches System bei welchem Feld das letzte Wort hat, klärt der Leitfaden zu den Schnittstellen im IT-Asset-Management. Wie ein Export aus Intune oder Jamf ins Inventar kommt, zeigt die Seite Geräte aus Intune, Jamf oder einem Netzwerkscan übernehmen. Wer mit einer gewachsenen Tabelle beginnt, findet den Weg in Von Excel zum räumlichen IT-Inventar.
Die Arbeit teilt sich in zwei Hälften. Versionen, Patchstände und Konfigurationen liefert eine Geräteverwaltung oder eine Discovery. Verantwortliche, Orte, Ausgaben und Belege liefert das Asset-Management. Für die zweite Hälfte eignet sich ein Inventar, das Ausgabe, Rücknahme und Aussonderung als belegte Vorgänge führt.
120 Beschäftigte im Maschinenbau
Das Beispiel rechnet mit einem Maschinenbauer an einem Standort mit Büro und Fertigung. Alle Mengen und Zeiten sind Annahmen und lassen sich durch eigene Zahlen ersetzen.
- Das Unternehmen stellt Maschinen her und fällt damit unter Anlage 2 Nummer 5.4 BSIG.
- Es beschäftigt 120 Personen, gerechnet in Jahresarbeitseinheiten, und setzt 24 Millionen Euro um.
- Damit gilt es als wichtige Einrichtung. Besonders wichtig werden nach § 28 Absatz 1 BSIG nur Einrichtungen aus Anlage 1 und die Sonderfälle ohne Größenschwelle.
- Die Verordnung 2024/2690 gilt für das Unternehmen nicht unmittelbar. Sie dient als Orientierung für den Aufbau des Inventars.
| Art des Werts | Anzahl | Quelle der Angabe |
|---|---|---|
| Dienste und Abläufe | 12 | Workshop mit den Bereichsleitungen |
| Notebooks und PCs | 125 | Geräteverwaltung und Rechnungen |
| Smartphones | 60 | Geräteverwaltung und Mobilfunkvertrag |
| Server und virtuelle Maschinen | 25 | Virtualisierung und Verzeichnisdienst |
| Netzkomponenten | 30 | Netzwerkscan und Netzplan |
| Drucker und Multifunktionsgeräte | 12 | Netzwerkscan |
| Steuerungen und Industrie-PCs in der Fertigung | 40 | Rundgang in der Halle |
| Anwendungen und Cloud-Dienste | 35 | Lizenz- und Vertragsliste |
| Summe | 339 | rund 340 Einträge im Inventar |
Zwei Einträge nach Erwägungsgrund 26
Die Felder aus Erwägungsgrund 26 lassen sich für jede Art von Wert füllen. Der Unterschied liegt in der Quelle der Angabe. Die Tabelle zeigt ein Notebook aus dem Vertrieb und die Steuerung einer Fräsmaschine aus der Halle.
| Angabe | Notebook im Vertrieb | Steuerung einer Fräsmaschine |
|---|---|---|
| Kennung | Inventarnummer IT-0412 | Inventarnummer OT-0031 |
| Eigentümer | Leitung Vertrieb | Leitung Fertigung |
| Für den Schutz verantwortlich | IT-Betrieb | Instandhaltung mit dem Hersteller |
| Beschreibung | Notebook für Angebote und Kundendaten | Steuerung der Fräse 3 |
| Standort | Raum 1.14 und mobil | Halle 2 am Platz F3 |
| Art | Endgerät | Steuerung mit Netzanschluss |
| Informationen und ihre Klasse | Kundendaten vertraulich | Fertigungsprogramme vertraulich |
| Letzte Aktualisierung | Datum aus der Geräteverwaltung | Datum aus dem Wartungsprotokoll |
| Einstufung aus der Risikobewertung | normal | hoch wegen Stillstandskosten |
| Ende der Lebensdauer | Leasingende 2029 | Supportende des Herstellers 2030 |
| Unterstützter Dienst | Auftragsabwicklung | Fertigung |
Die Steuerung zeigt, warum ein Export aus der Geräteverwaltung für NIS2 zu kurz greift. Sie meldet sich bei keinem Agenten, hat keinen Eintrag im Verzeichnisdienst und hängt trotzdem im Netz. Ihr Lebensende bestimmt der Support des Herstellers. Diese Angabe fehlt in der Anlagenbuchhaltung und wird deshalb eigens erfasst.
| Schritt | Annahme | Personentage |
|---|---|---|
| Umfang und Kategorien festlegen | zwei Workshops mit Nacharbeit | 3 |
| Technische Quellen ausleiten | drei Exporte mit Bereinigung | 2 |
| Kaufmännische Quellen ausleiten | Anlagenbuchhaltung und Leasingverträge | 2 |
| Abgleich über Serien- oder Systemnummer | 252 Geräte und Systeme mit 20 Prozent Abweichungen zu je 15 Minuten | 2 |
| Rundgang mit Etikett und Ortsbestätigung | 207 Geräte in Büro und Halle zu je 4 Minuten | 2 |
| Verantwortliche und Schutzbedarf festlegen | Workshops für 12 Dienste und 35 Anwendungen | 4 |
| Konzepte schreiben | drei Konzepte zu je einem Tag | 3 |
| Stichprobe und Freigabe | 50 Stichproben und Vorlage bei der Geschäftsleitung | 1 |
Bei einer Person, die das Projekt mit halber Stelle führt, entspricht das knapp acht Wochen reiner Arbeitszeit. Mit Wartezeiten für Workshops und Freigaben ergeben sich acht bis zwölf Wochen.
Steigt der Anteil der Abweichungen beim Abgleich von 20 auf 40 Prozent, wächst dieser Schritt von 2 auf knapp 4 Personentage.
rund 20 Personentage in acht bis zwölf Wochen
Der größte Einzelposten ist die Festlegung von Verantwortlichen und Schutzbedarf. Er lässt sich nicht an die IT abgeben, weil nur die Bereiche wissen, welche Dienste für den Betrieb kritisch sind. Danach kostet die Pflege weniger als der Aufbau. Mit einem monatlichen Abgleich von vier Stunden, einer jährlichen Inventur von zwei Tagen und einem Tag für Konzepte und Bericht ergeben sich rund neun Personentage im Jahr.
Was in der Praxis schiefgeht
Die folgenden Punkte sind beobachtete Muster beim Aufbau eines Inventars nach NIS2. Sie folgen aus der Struktur typischer Bestände im Mittelstand. Eine Statistik über ihre Häufigkeit gibt es nicht.
- Das Inventar endet an der Bürotür. Steuerungen in der Fertigung, Gebäudetechnik und Cloud-Dienste fehlen, obwohl sie zu den Netz- und Informationssystemen gehören.
- Der Export aus der Geräteverwaltung wird zum Inventar erklärt. Geräte ohne Agent, Geräte im Lager und ausgesonderte Geräte fehlen darin, und es gibt weder Verantwortliche noch Orte.
- Als Verantwortliche steht überall die IT-Abteilung. Damit fehlt die Stelle, die den Schutzbedarf eines Dienstes beurteilen kann.
- Jede Änderung überschreibt die alte Angabe in der Tabelle. Damit fehlt der Verlauf, den Nummer 12.4 der Verordnung verlangt.
- Beim Austritt sperrt die IT das Konto. Das Notebook bleibt beim ehemaligen Beschäftigten, und die Rückgabe ist nirgends dokumentiert. Was ein geordnetes Offboarding mit Hardware und Zugängen umfasst, steht im Bereich Arbeitsplatz.
- Ausgesonderte Geräte verschwinden ohne Löschnachweis aus der Liste. Nach einem Vorfall lässt sich dann nicht mehr zeigen, dass ihre Daten gelöscht waren. Die zwei nötigen Belege beschreibt der Leitfaden Geräte aussondern.
- Die Geschäftsleitung erfährt vom Stand des Inventars erst im Vorfall. Dabei verlangt § 38 BSIG, dass sie die Umsetzung überwacht.
- Die öffentlichen IP-Adressbereiche für die Registrierung stammen aus dem Gedächtnis. Ändern sie sich, bleibt die Meldung binnen zwei Wochen aus.
Die frühe Erstmeldung ist spätestens 24 Stunden nach Kenntnis eines erheblichen Sicherheitsvorfalls fällig. In dieser Zeit muss feststehen, welche Systeme betroffen sind. Ohne Inventar beginnt die Bewertung mit einer Suche.
Häufige Fragen
Gilt die Durchführungsverordnung 2024/2690 für mein Unternehmen?
Unmittelbar gilt sie nur für elf Arten digitaler Anbieter. Dazu zählen unter anderem Anbieter von Cloud- und Rechenzentrumsdiensten, Anbieter verwalteter Dienste und Vertrauensdiensteanbieter. Für alle anderen Einrichtungen gilt § 30 BSIG. Die Verordnung ist dann eine belastbare Orientierung dafür, was ein angemessenes Inventar enthält.
Reicht eine ISO-27001-Zertifizierung für NIS2?
Eine Zertifizierung deckt einen großen Teil ab. Das BSI ordnet dem Asset-Management nach NIS2 unter anderem die Controls 5.9 bis 5.14 der ISO/IEC 27001 zu. Es weist aber darauf hin, dass die Umsetzung nach einem Standard die gesetzlichen Anforderungen nicht automatisch vollständig erfüllt. Registrierung, Meldewege und die Pflichten der Geschäftsleitung kommen hinzu. Was ISO 27001 im Einzelnen verlangt, steht unter ISO 27001: das Inventar der Werte.
Welche Frist gilt für die Registrierung?
Die Registrierung ist spätestens drei Monate nach Eintritt der Betroffenheit fällig. Für Einrichtungen, die seit dem Inkrafttreten am 6. Dezember 2025 betroffen sind, endete die Frist am 6. März 2026. Wer sie versäumt hat, holt die Registrierung sofort nach. Ein Verstoß kann mit einem Bußgeld von bis zu 500.000 Euro geahndet werden.
Wie detailliert muss das Inventar sein?
Die Verordnung überlässt die Detailtiefe der Einrichtung. Maßgeblich ist, ob sich aus dem Inventar im Vorfall ablesen lässt, welche Dienste betroffen sind. Jedes Gerät mit Netzzugang und jeder Dienst gehören hinein. Zubehör wie Maus und Tastatur kann außen vor bleiben. Für die Cyberversicherung gelten eigene Fragen, die der Leitfaden zu den Nachweisen für die Cyberversicherung behandelt.
Wird NIS2 bald wieder geändert?
Die EU-Kommission hat am 20. Januar 2026 gezielte Änderungen der Richtlinie vorgeschlagen. Ein Vorschlag ändert geltendes Recht erst, wenn er angenommen und umgesetzt ist. Bis dahin gilt das BSI-Gesetz in seiner aktuellen Fassung.
Quellen und Regelwerke
- Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), Artikel 20, 21, 23 und 41
- Durchführungsverordnung (EU) 2024/2690, Artikel 1 und 2, Erwägungsgründe 24 bis 26, Anhang Nummer 12
- Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung, BGBl. 2025 I Nr. 301
- BSI-Gesetz (BSIG), §§ 2, 28, 30, 32, 33, 38, 61, 62 und 65 sowie Anlagen 1 und 2
- Empfehlung 2003/361/EG der Kommission zur Definition der KMU, Artikel 5 des Anhangs
- BSI, #nis2know: Personalsicherheit, Zugriffskontrolle und Asset-Management
- BSI, NIS-2-Betroffenheitsprüfung
- BSI, Pressemitteilung vom 6. Januar 2026 zur Freischaltung des BSI-Portals
- EU-Kommission, Vorschlag vom 20. Januar 2026 zur Änderung der NIS-2-Richtlinie
Dieser Text gibt den Stand vom September 2026 wieder und ersetzt keine Rechtsberatung. Maßgeblich sind der jeweilige Gesetzes- und Regeltext sowie die Umstände des Einzelfalls.